Single Sign-On (SSO) is an authentication method that lets your team log in to Clockify using existing company credentials (e.g., Okta, Microsoft Entra, Google). This eliminates the need for separate passwords and centralizes access control.
Nota
Esta é uma funcionalidade paga, que você pode ativar atualizando seu espaço de trabalho para o plano Enterprise.
O que acontece quando o SSO é ativado?
Após o SSO ser ativado e configurado para o seu espaço de trabalho:
Os usuários não usarão mais uma senha específica do Clockify. Em vez disso, serão autenticados por meio do Provedor de Identidade (IdP) da sua organização.
Se ativado, novos usuários que fizerem login via SSO pela primeira vez terão uma conta do Clockify criada automaticamente e adicionada ao seu espaço de trabalho.
Sua equipe acessará o Clockify por meio do seu subdomínio personalizado (ex.: suaempresa.clockify.me).
Nota
Ao acessar seu subdomínio personalizado pela primeira vez, você deverá verificar sua identidade por meio de uma senha de uso único (OTP) para atender aos nossos padrões de segurança atualizados. Essa camada extra de segurança é exigida apenas no primeiro login.
A ativação do SSO altera a forma como sua equipe acessa suas contas:
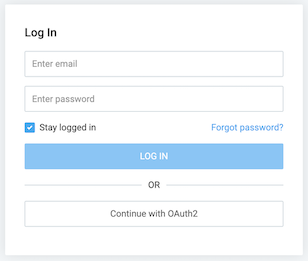
1. Os usuários acessam o subdomínio personalizado do seu espaço de trabalho, como acmecorp.clockify.me. 2. Ao clicar em Fazer login com SSO, o usuário será redirecionado para a página de login da sua empresa (como Okta ou Microsoft). 3. Após inserir as credenciais da empresa, o usuário é redirecionado automaticamente de volta ao Clockify, já autenticado.
Aviso
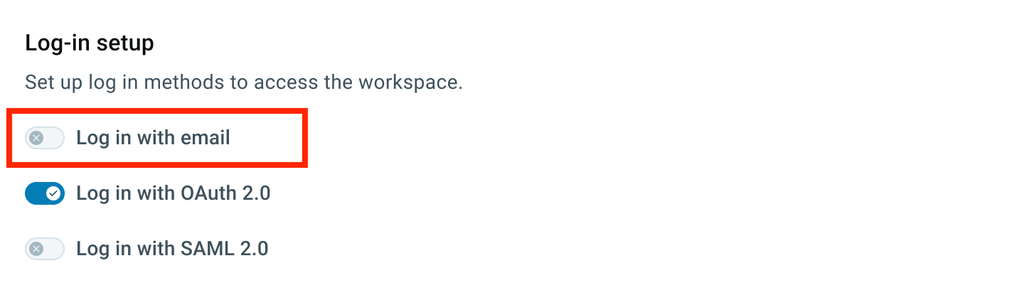
Se você desativar a opção Fazer login com e-mail, os usuários serão obrigados a usar o SSO, impedindo logins com combinações padrão de e-mail e senha para máxima segurança.
Configurando um domínio personalizado
Nota
Para usar o SSO, primeiro você precisa mover seu espaço de trabalho para um subdomínio. Depois disso, poderá configurar as opções de SSO e desativar outros métodos de login.
Movendo para um subdomínio
Antes de configurar e começar a usar o SSO para autorização, você precisa mover o domínio do aplicativo Clockify para um subdomínio personalizado.
When you upgrade your Clockify subscription to Enterprise plan, the Edit button for SSO will be activated in the Workspace settings, allowing you to enter your preferred subdomain and move your workspace to it.
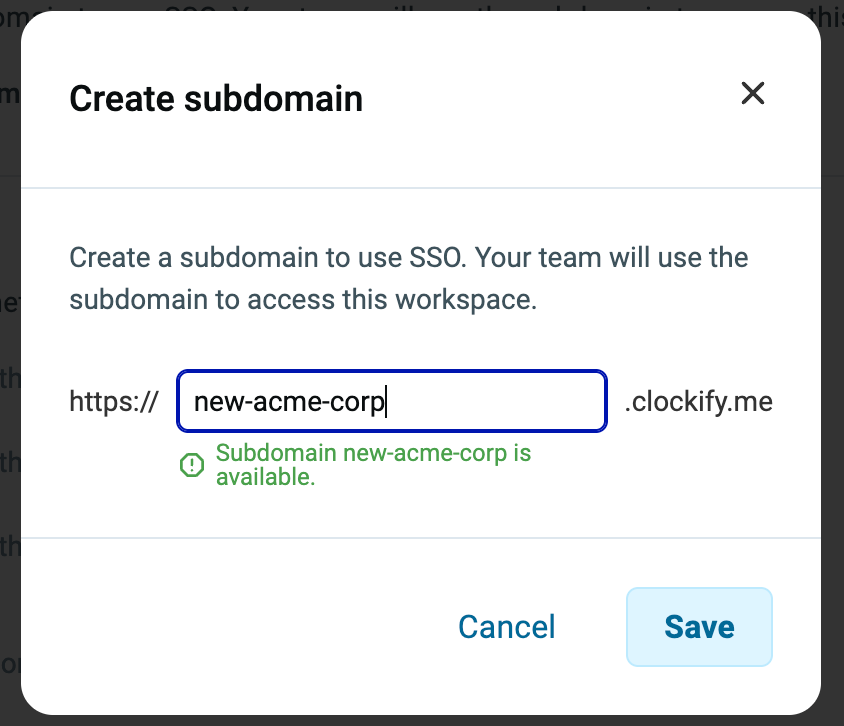
Para configurar um subdomínio:
Navigate to Workspace settings > Security
Clique em Editar on the Subdomain option
Digite seu subdomínio personalizado no campo fornecido
Click Save then Create to confirm the action
Depois de criar o subdomínio e mover o espaço de trabalho, o login com o Google deixará de funcionar para você e seus usuários.
No entanto, se quiser continuar usando o login com o Google, será necessário configurá-lo manualmente por meio do OAuth 2.0 (OIDC) para SSO.
Acessando o Clockify por um subdomínio
Depois de criar seu subdomínio, você será automaticamente desconectado de todos os dispositivos e aplicativos nos quais estiver conectado com sua conta Clockify. Você só poderá acessar o aplicativo por meio do subdomínio criado (ex.: https://mycompany.clockify.me/login).
Espaços de trabalho no subdomínio
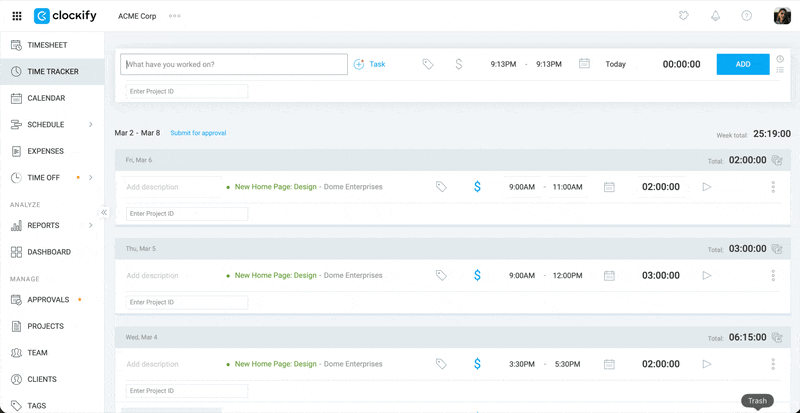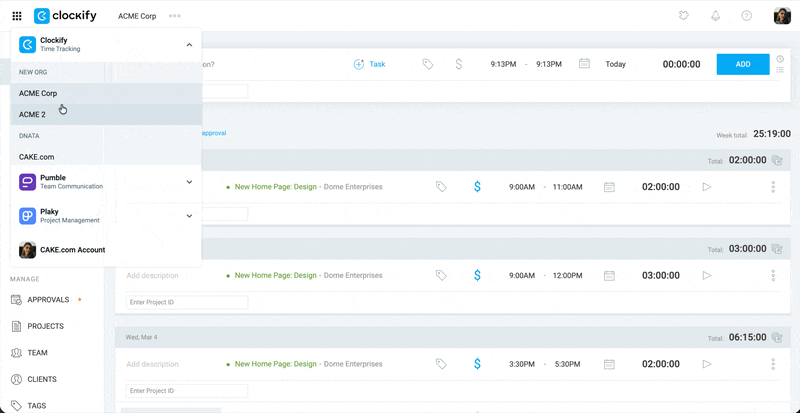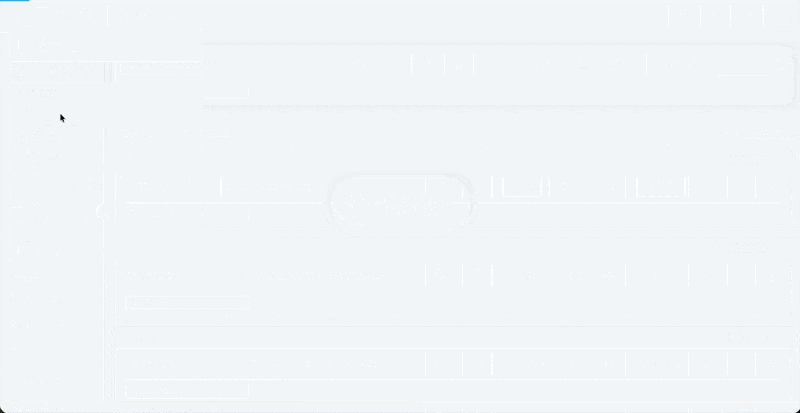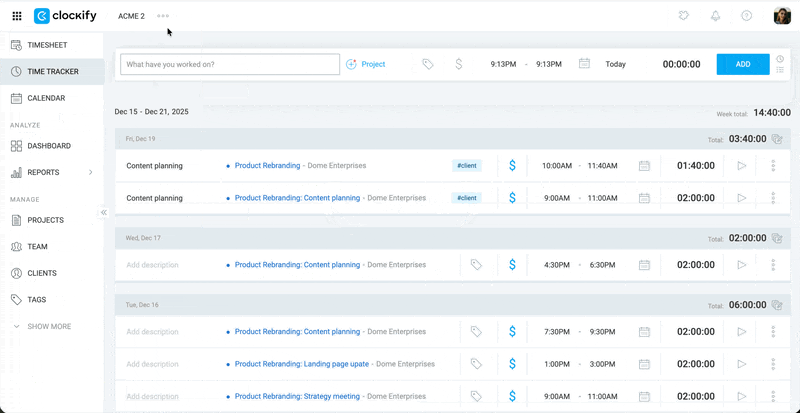
Para acessar vários espaços de trabalho, faça login no domínio principal do Clockify. Use o seletor de espaços de trabalho (ícone de nove pontos) para alternar entre eles.
Alterando o subdomínio
Informação
Ao alterar o URL, todos os usuários serão desconectados e deverão acessar o espaço de trabalho pelo novo endereço.
Você pode alterar o URL do subdomínio a qualquer momento.
Se a assinatura do plano Enterprise for cancelada:
Você será redirecionado para o domínio principal quando a assinatura expirar
Seu subdomínio estará disponível para uso por outros
Seus usuários deverão fazer login com e-mail e senha
Chaves de API no subdomínio
Por motivos de segurança, cada usuário em um subdomínio recebe uma chave de API exclusiva que funciona apenas para esse espaço de trabalho, o que significa que ninguém pode acessar os dados desse subdomínio, a menos que tenha a devida autorização.
Se, por exemplo, houver um usuário com dois espaços de trabalho diferentes, ambos no plano Enterprise, os proprietários do espaço de trabalho não poderão visualizar ou acessar os dados uns dos outros.
Convidar novos usuários
Após acessar o espaço de trabalho no subdomínio, você pode convidar usuários individualmente por e-mail (como antes) ou permitir que entrem sem convite.
Para permitir que qualquer pessoa entre no espaço de trabalho, marque a opção Usuários podem ingressar sem convite.
Se você usar o SSO e alguém sem uma conta fazer login, uma conta será criada automaticamente para essa pessoa, permitindo que ela acesse o espaço de trabalho.
Se você habilitar a opção Entrar com login com e-mail, os usuários poderão criar uma conta e ingressar automaticamente no espaço de trabalho.
Configurando o SSO
Se você quiser usar o SSO em dispositivos móveis (Android ou iOS), todas as configurações de SSO suportadas pelo Clockify devem incluir links no formato [subdomíniodasuaempresa].clockify.me. Por exemplo, na seção URL de redirecionamento, adicione https://subdomíniodasuaempresa.clockify.me/login/android/oauth2 ou https://subdomíniodasuaempresa.clockify.me/login/ios/oauth2.
Clockify é compatível com os principais provedores de identidade SSO:
Apenas o proprietário do espaço de trabalho pode acessar a aba Autenticação, gerenciar o subdomínio, configurar o SSO e ativá-lo ou desativá-lo.
Se você quiser obrigar todos os usuários a fazer login com SSO, desative a opção Entrar com e-mail. Após salvar essa alteração, as senhas deixarão de funcionar e os usuários deverão usar SSO para acessar suas contas.
As configurações de SSO podem ser editadas ou removidas a qualquer momento. Caso sejam removidas, os usuários voltarão a acessar usando e-mail e senha.
O proprietário do espaço de trabalho pode sempre acessar usando o e-mail original por meio de: https://mysubdomain.clockify.me/login-owner
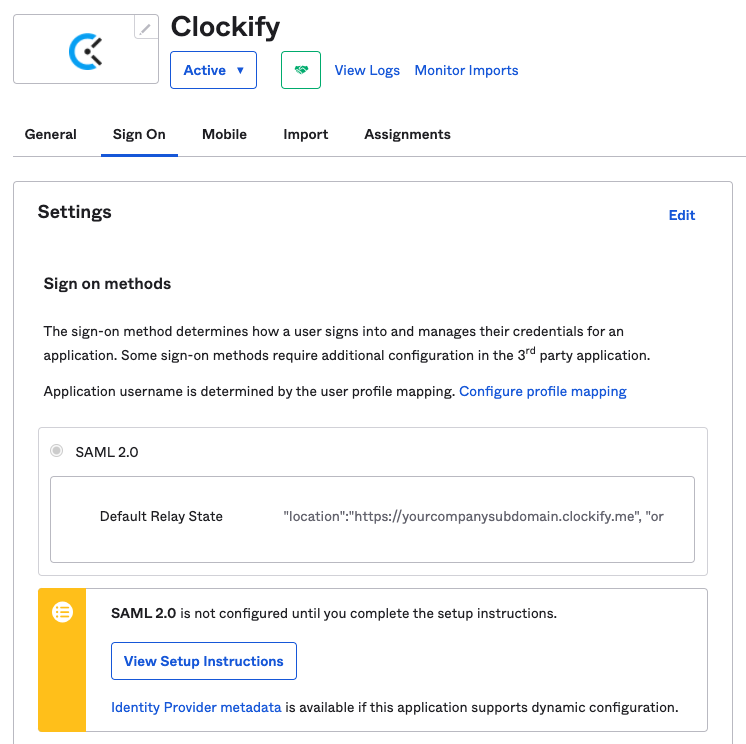
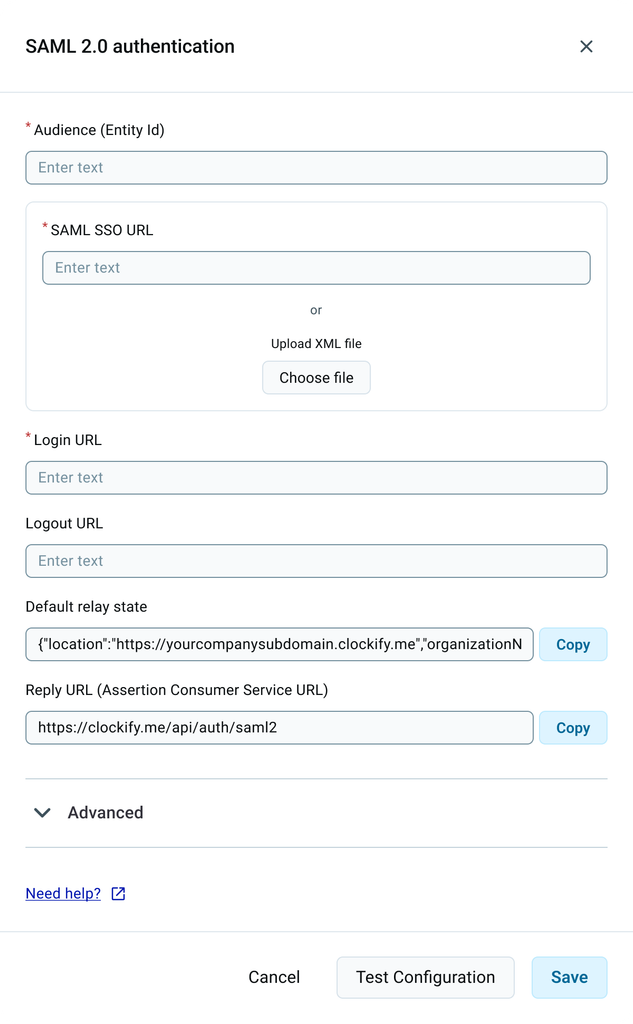
Para adicionar o estado de retorno (Relay State) padrão, use os parâmetros abaixo:
Nota
Certifique-se de usar chaves e colocar aspas retas em vez de curvilíneas, ou não funcionará.
Exemplo de estado de retorno (Relay State) padrão:
No formato de Configurações gerais insira as seguintes informações e clique em Avançar:
App name: e.g. Clockify
Logo: por exemplo baixe o logotipo do Clockify
In Configure SAML form, enter the following information:
Single sign on URL (or ACS): Specific URL that SAML assertions from Okta should be sent to (e.g. https://global.api.clockify.me/auth/saml2)
Audience URI (Entity ID in your app): Unique identifier of your custom application; same as Entity Id in SAML authentication field (e.g. https://yourcompanysubdomain.clockify.me)
Default Relay State: IdP-initiated authentication so that users can log in to Clockify straight from the Okta dashboard
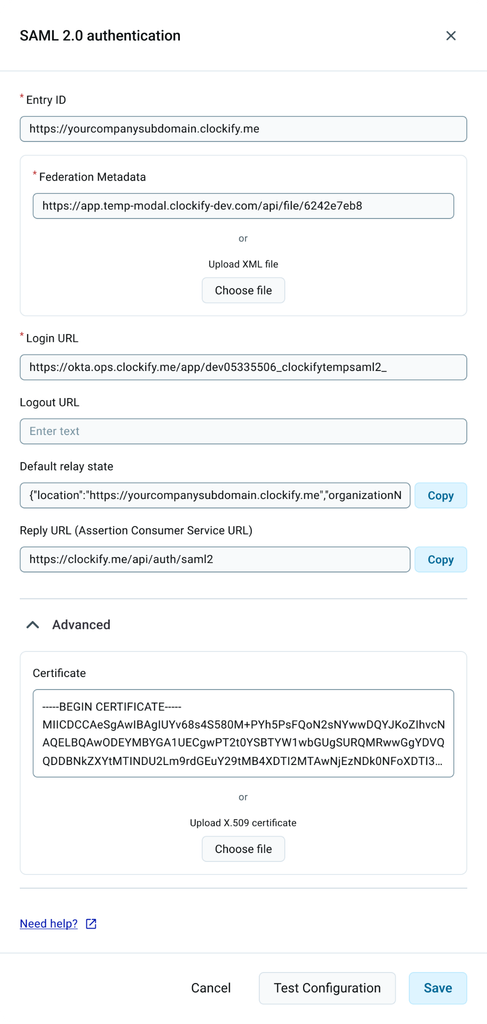
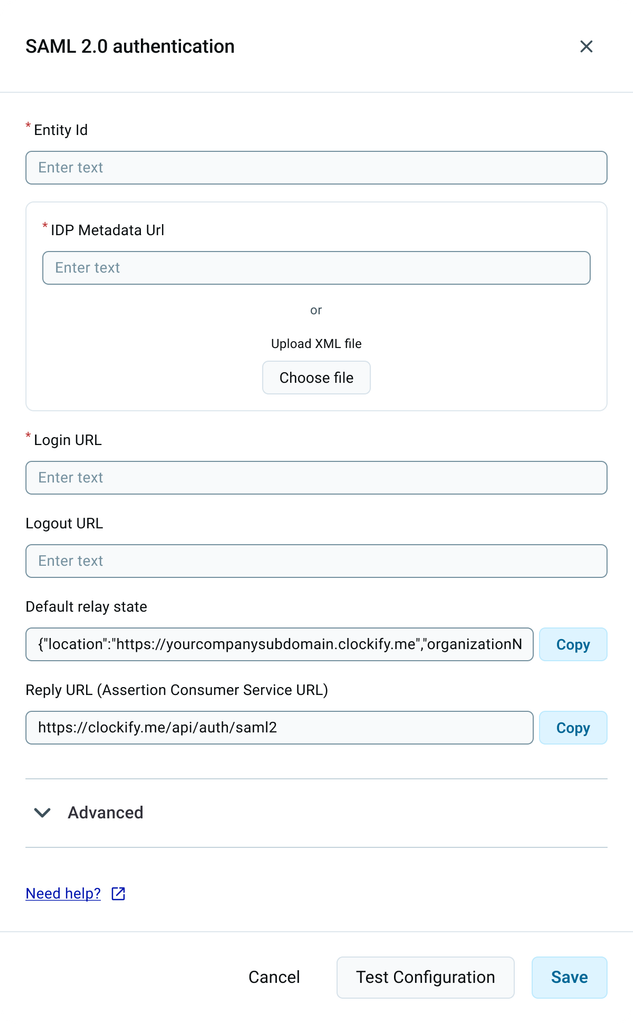
Finally, your screen should look something like this:
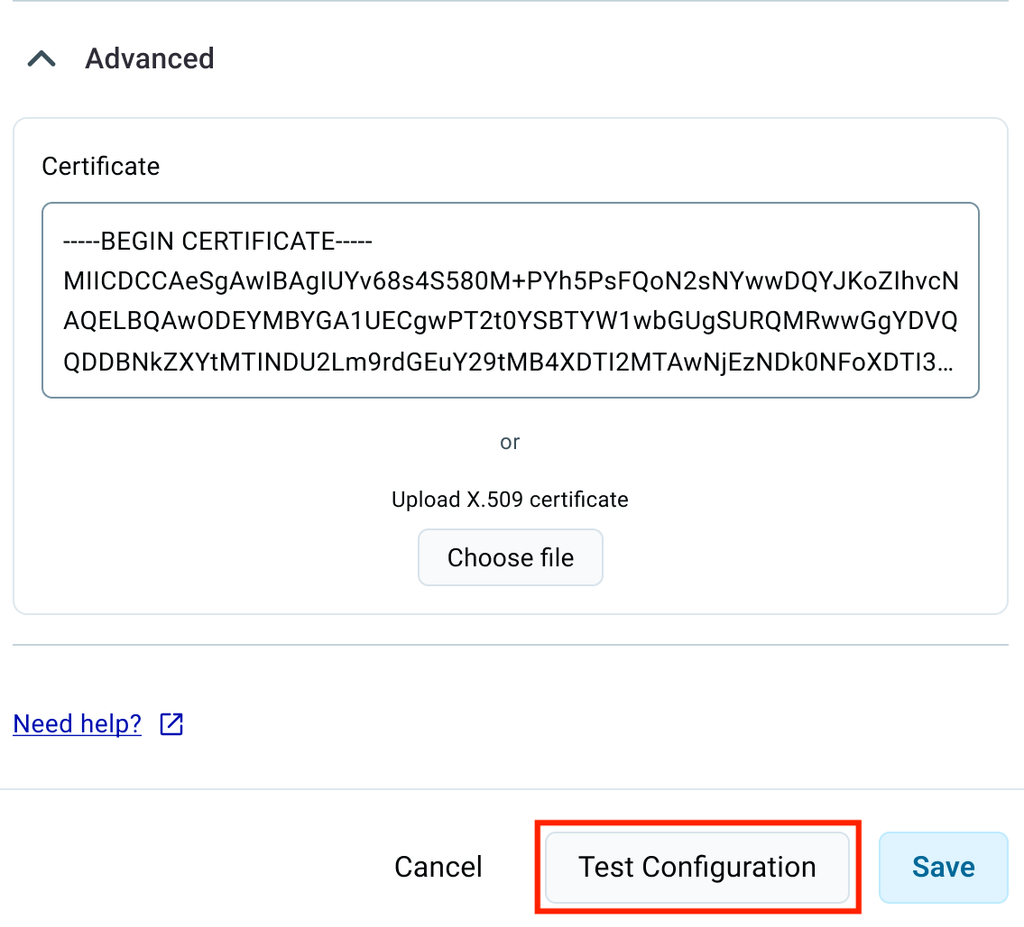
Depois de inserir todos os dados necessários, você pode optar por verificar sua configuração clicando no botão Teste de Configuração button. This way you can be certain of the accuracy of the provided information. If everything is correct, the Teste de Configuração button will be replaced with the Concluir configuração .
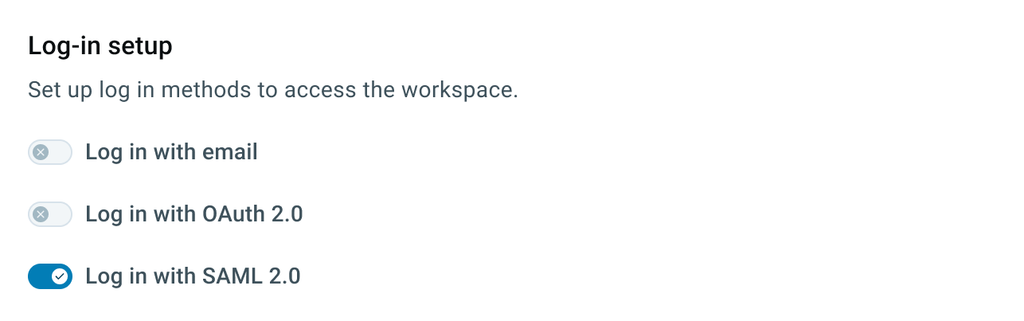
Clique em Concluir configuração para terminar o processo e ative Entrar com SAML2 2.0 in the Log-in Setup section. Optionally, disable Log in with email.
4º Passo: Atribuir o aplicativo no Okta
Em Okta
Navegue até Aplicativos
Escolha Clockify
Na aba Atribuições clique em Atribuir
Escolha Atribuir a Pessoas/Grupos dependendo de quem em sua conta Okta você gostaria de permitir o acesso ao Clockify
E é isso! Agora você e os usuários do seu espaço de trabalho podem entrar nele com SAML2.
3º Passo: Adicione configuração de SSO ao Clockify
Na aba Configurações do espaço de trabalho > Segurança .
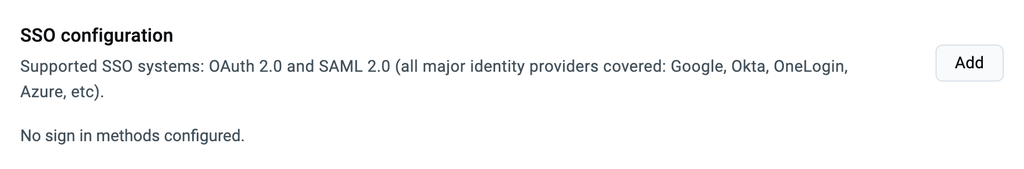
Click Add on the SSO Configuration option
Choose SAML 2.0 as the Authentication type
Choose OneLogin as the IdP Template and fill out the following fields
Audience (Entity Id): Clockify
Metadata Url: Go to OneLogin > SSO and copy Issuer URL then paste it in Metadata Url in Clockify
Login Url: Copy/paste SAML 2.0 Endpoint (HTTP) from SSO section in OneLogin
In the Advanced section, enter:
Certificado: copie/cole o Certificado X.509 de Ver detalhes, SSO no OneLogin
4º Passo: Atribua o aplicativo no OneLogin
Em OneLogin:
Vá para Usuários (é aqui que você escolhe quais usuários da sua conta OneLogin poderão acessar o Clockify).
Clique em um usuário específico
Em Aplicativos, clique no sinal + para adicionar um aplicativo
Escolha Clockify
Clique em Continuar e Salvar
After entering all required data in Clockify, you can choose to verify your configuration by clicking the Teste de Configuração . Esta ação garante a veracidade das informações fornecidas. Se tudo estiver correto, o botão Teste de Configuração button will be replaced with the Concluir configuração .
Clique em Concluir configuração para terminar o processo e ative Entrar com SAML2 2.0 in the Log-in Setup section. Optionally, disable Log in with email.
E é isso! Agora você e os usuários do seu espaço de trabalho podem fazer login com o SAML 2.0.
You’ll proceed to the Google Identity Provider details screen Google:
Download IdP metadata URL and upload it to IdP Metadata URL field in Clockify
Copy SSO URL and paste it to Login URL field in Clockify Clockify:
Click Continue Google:
You’ll proceed to Service provider details
Insert the following: – ACS URL: Copy/paste Reply URL from Clockify, e.g. https://global.api.clockify.me/auth/saml2 – Entity ID: Unique identifier of your custom application, e.g. Clockify – Start URL: Copy/paste Default Relay State from Clockify, e.g. {"location":"https://yourcompanysubdomain.clockify.me","organizationName":"yourcompanysubdomain"}
Clique em Continuar
You’ll proceed to the Attribute mapping screen
Click Finish to complete the process
After entering all required data in Clockify, you can choose to verify your configuration by clicking the Teste de Configuração button. This action ensures the accuracy of the provided information. If everything is correct, the Test configuration button will be replaced with a Concluir configuração .
Now that you’ve completed all the steps and created the app, open the app’s settings and in Service status enable the app for everyone.
O aplicativo que você criou aparecerá no espaço de trabalho do Google para todos os usuários desse espaço de trabalho.
Dê um nome descritivo ao aplicativo, selecione a categoria e carregue um logotipo
Verifique o Single Sign-on (SAML)
Clique em Continuar
Confirme que você é o Administrador do aplicativo
Uma nova página com instruções de SSO será aberta e você poderá prosseguir para a próxima etapa. A página contém as Instruções de configuração de SSO, que incluem o arquivo XML de metadados do IdP.
Baixe os metadados do IdP do Rippling.
3º Passo: Adicione configuração de SSO ao Clockify
In the Security page where you created your subdomain:
Click Add on the SSO Configuration option
Choose SAML 2.0 as the Authentication type and click Next
Choose Rippling as the IdP Template
Na aba SAML 2.0 authentication insira as seguintes informações:
Carregue o arquivo XML de metadados do IdP que você baixou na Etapa 2 ou
Copy/paste IdP Metadata URL from Rippling
Login Url: Copy/paste Single Sign-on URL/Target URL from Rippling
Depois de inserir todos os dados necessários, você pode optar por verificar sua configuração clicando no botão Teste de Configuração button. This way you can be certain of the accuracy of the provided information. If everything is correct, the Teste de Configuração button will be replaced with the Concluir configuração .
Clique em Concluir configuração para terminar o processo e ative Entrar com SAML2 2.0 in the Log-in Setup section. Optionally, disable Log in with email.
4º Passo: Atribuir aplicativo no Rippling
Volte para Rippling.
On SSO Instructions page scroll down and enter the following:
URL do ACS: copie/cole o URL de resposta do Clockify
ID da entidade do provedor de serviços: copie/cole o ID da entidade do Clockify
Clique em Ir paraPróxima etapa
Escolha as Acessar regras que você deseja
Escolha o Tempo de Provisionamento que deseja
Configure o SSO para administradores, se necessário
Configure os atributos do grupo, se necessário
Clique em Conectar via Rippling se quiser verificar a conexão entre aplicativos ou simplesmente Continuar
E é isso! Você instalou com sucesso seu aplicativo na rippling e agora você e seus usuários podem fazer login em seu espaço de trabalho com SAML 2.0.
In the Security page where you created your subdomain:
Clique em Adicionar no certificado SSO Configuration .
Escolha SAML 2.0 as the Authentication type and click Avançar
Escolha JumpCloud as the IdP Template
3º Passo: Criar aplicativo no JumpCloud
Vá para SSO na barra lateral à esquerda
Clique em + para adicionar um novo aplicativo
Escolha aplicativo SAML personalizado
Em Informações do aplicativo insira o seguinte:
Display Label: Application name e.g. Clockify
Logo: por exemplo baixe o logotipo do Clockify
In SSO tab you can proceed with the next step. The page contains SSO Setup instructions which include the IdP Metadata XML file. Download IDP Metadata from JumpCloud and save it for later.
Em Mapeamento de atributo do usuário adicione mapeamento de atributos Nome do atributo do provedor de serviços ao Nome do atributo JumpCloud
Clique em Ativar
Abra o aplicativo que você criou
Click on IDP Certificate Valid on the left and download the certificate
Clique em Salvar
Você criou com sucesso seu aplicativo no JumpCloud. Agora você pode decidir quais usuários da sua conta JumpCloud poderão acessar o Clockify e finalizar a configuração no Clockify.
4º Passo: Concluir a configuração do SSO no Clockify
Navegue de volta para Clockify
In the SAML 2.0 authentication form enter the following information:
URL de Metadadosfaça upload do arquivo IdP Metadata XML que você baixou no 3º passo
IdP Url: Copy/paste IDP URL from JumpCloud
Avançado: copiar/colar o certificado IDP do JumpCloud
Depois de inserir todos os dados necessários, você pode optar por verificar sua configuração clicando no botão Teste de Configuração button. This action ensures the accuracy of the provided information.If everything is correct, the Teste de Configuração button will be replaced with the Concluir configuração .
Clique em Concluir configuração para terminar o processo e ative Entrar com SAML2 2.0 in the Log-in Setup section. Optionally, disable Log in with email.
Once you move to subdomain, the default Google login will stop working and you’ll have to configure it manually to continue using it.
Setting up Google login is quick and easy.
You need to have a G Suite or Cloud Identity account in order to do this.
You need to Set up OAuth 2.0 in your Google account, create a project and get OAuth 2.0 client ID for a web application.
In Google Cloud Platform navigate to API & Services and choose Credentials. Open the project/application you’ve created and paste https://yourclockifysubdomain.clockify.me/login under the Authorized redirect URIs.
You should also add then following URIs in order for the OAuth login to work on Clockify mobile apps:
Please note that URIs for workspaces on subdomain will not display any regional indicator if you are using one of the regional servers for hosting.
No Clockify, vá para a guia Configurações do espaço de trabalho > Segurança .
Clique em Adicionar no certificado SSO Configuration .
Escolha OAuth 2.0 as the Authentication type
Escolha Google in the IdP Templates dialog box
Clique em Avançar
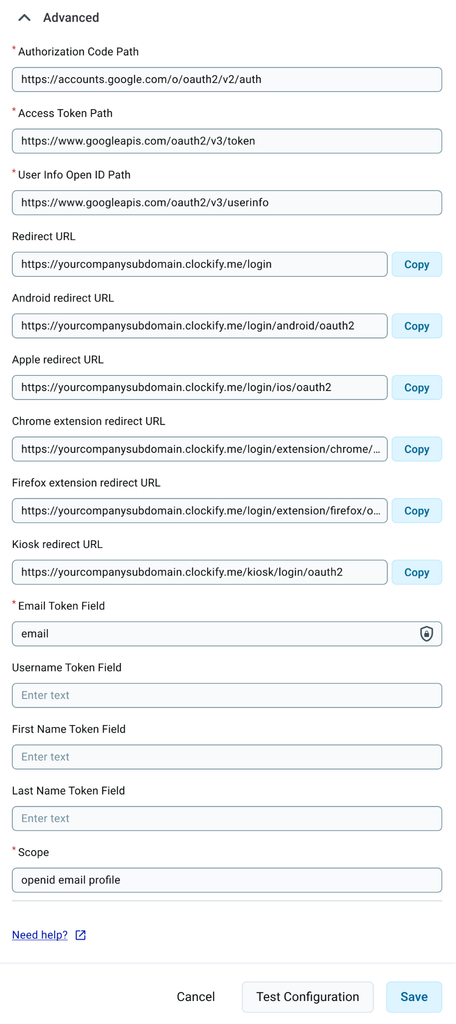
Copiar/colar o ID do Cliente e Segredo do cliente from your Google app as seen in the example below (fields in the Advanced section will be pre-populated)
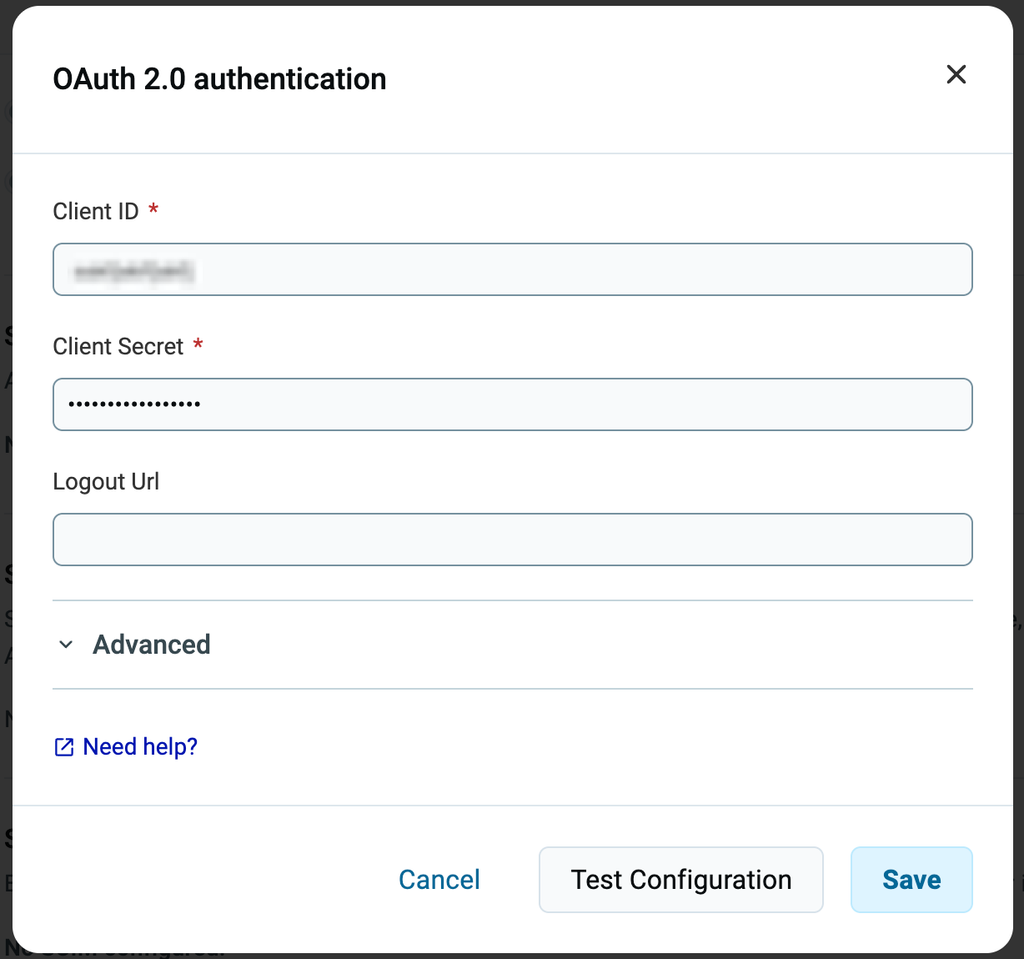
Your screen should look something like this:
e
Depois de inserir todos os dados necessários, você pode optar por verificar sua configuração clicando no botão Teste de Configuração button. This action ensures the accuracy of the provided information.If everything is correct, the Teste de Configuração button will be replaced with the Concluir configuração .
Clique em Concluir configuração to complete the process. Choose the Log in with OAuth 2.0 to start using Google login. Optionally, you can force everyone to use your company’s Google identity for logging in by disabling Log in with email in the Log-in setup section.
2º Passo: Adicionar configurações de SSO no Clockify
Na aba Configurações do espaço de trabalho > Segurança .
Clique em Adicionar no certificado SSO Configuration .
Escolha OAuth 2.0 as the Authentication type
Escolha Azure in the IdP Templates dialog box
Copie o URL de redirecionamento seção
Step 3: Register application in Microsoft Entra ID
Navegue até Registros de aplicativos
Clique em Novo registro
Digite as seguintes informações:
Informação:
Name: Clockify
Supported account types: Choose what you prefer; in our case it’s Accounts in this organizational directory only (Default Directory only – Single tenant)
URI de redirecionamento: cole o URL de redirecionamento que você copiou da Etapa 2; https://yourcompanysubdomain.clockify.me/login (também pode ser: https://yourcompanysubdomain.clockify.me/login/ios/oauth2 ou https://yourcompanysubdomain.clockify.me/login/android/oauth2) e clique em Registrar para continuar
Ou, se estiver usando um dos servidores regionais, você deve adicionar uma das URLs regionais.
Step 4: Configure (Clockify & Microsoft Entra ID)
Configure Microsoft Entra ID:
Certificados e Segredos:
Escolha Novo segredo do cliente
Descrição: Clockify
Expira: Nunca
Clique em Adicionar
Client Secret: Copy/paste the value of this client secret
Permissões de API:
Adicionar uma permissão
Microsoft Graph
Verifique o openid em Permissões delegadas
Adicionar permissões (você pode verificar outras permissões como e-mail e perfil)
Recarregue a página
Volte para a Visão geral
Configure Clockify:
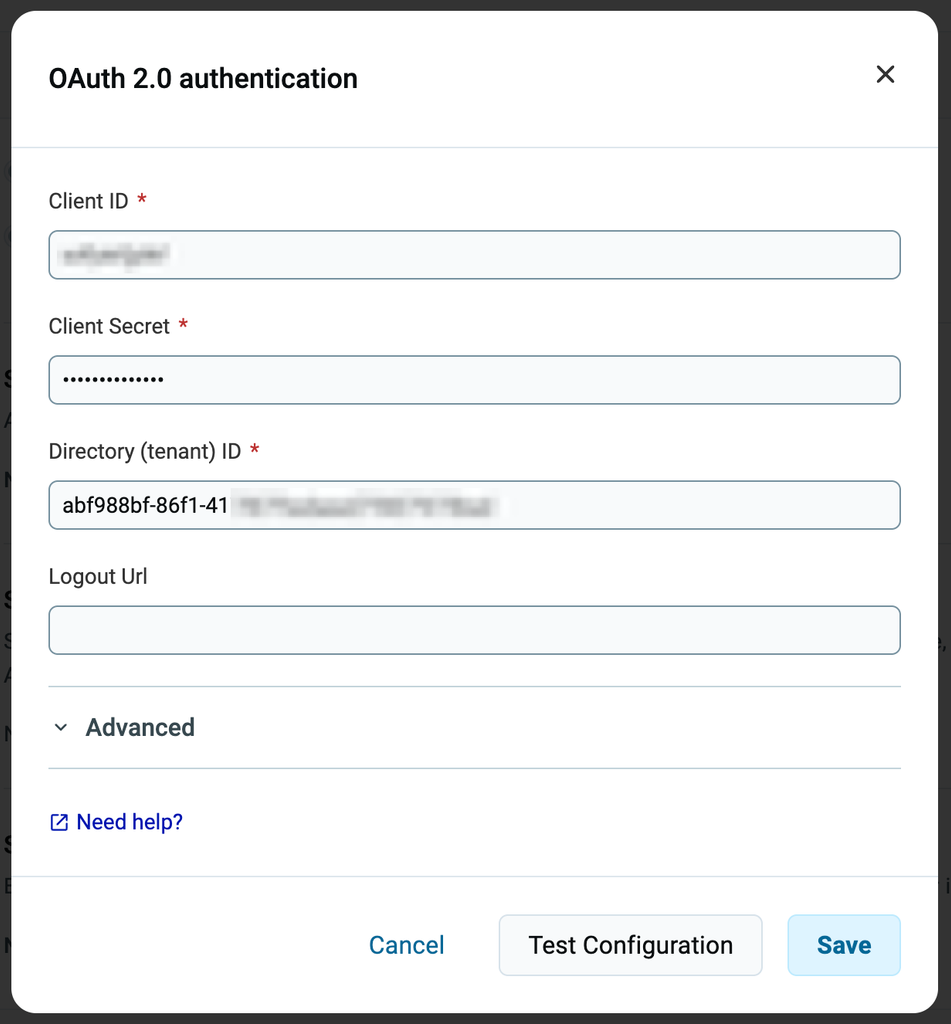
OAuth 2.0 authentication:
Client Id: Go to Azure — Overview — Application (client) ID: copy the value and paste it back in Clockify
Client Secret: this should already be completed from the previous step (Certificates & Secrets)
Directory (tenant) ID: Go to Azure — Overview — Directory (tenant) ID copy the value and paste it back in Clockify
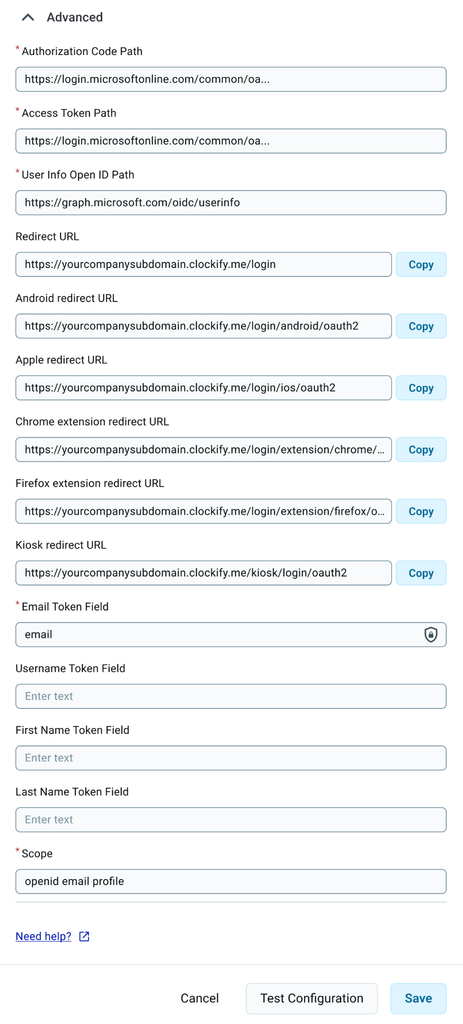
Fields in the Advanced section will be pre-populated.
A tela do Clockify deve se parecer com isto:
e
Depois de inserir todos os dados necessários, você pode optar por verificar sua configuração clicando no botão Teste de Configuração button. This action ensures the accuracy of the provided information.If everything is correct, the Teste de Configuração button will be replaced with the Concluir configuração .
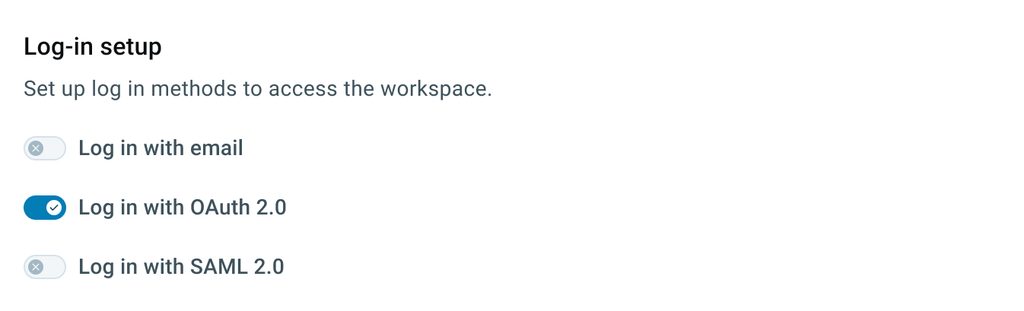
Clique em Concluir configuração to complete the process. Choose the Log in with OAuth 2.0 (e, opcionalmente, desative Log in with email) in the Log-in setup section.
New application (then make sure you’re on the new gallery view)
Escolha Criar seu próprio aplicativo
Digite os seguintes dados:
Name: Clockify
Integrar qualquer outro aplicativo que não encontre na galeria
Click Create and navigate to Properties and fill out the fields:
Logo: por exemplo carregar o logotipo do Clockify
Opcionalmente, altere a atribuição obrigatória do usuário e Visível para os usuários se necessário
Clique em Salvar para concluir o processo.
3º Passo: Clockify
Na aba Configurações do espaço de trabalho > Segurança .
Clique em Adicionar no certificado SSO Configuration .
Escolha SAML 2.0 as the Authentication type
Escolha Azure in the IdP Templates dialog box
Clique em Avançar
Once you get the SAML 2.0 authentication template, go back to Microsoft Entra.
Step 4: Microsoft Entra ID SSO configuration
Navegue até Login único na barra lateral
Escolha SAML
Basic SAML Configuration (click the pencil to edit):
Identifier (Entity ID): This is where you put your subdomain address, e.g. https://yourcompanysubdomain.clockify.me/
URL de resposta (URL de serviço do consumidor de asserção): volte para Clockify e copie o URL de resposta pré-gerado, por exemplo. https://global.api.clockify.me/auth/saml2
Clique em Salvar e continue com Certificado SAML: (clique no lápis para editar):
Novo certificado
Salve as alterações e clique nos 3 pontos no certificado Inativo, escolha Tornar certificado ativo e clique em Sim.
Agora atualize a página para ver as alterações.
5º Passo: Clockify
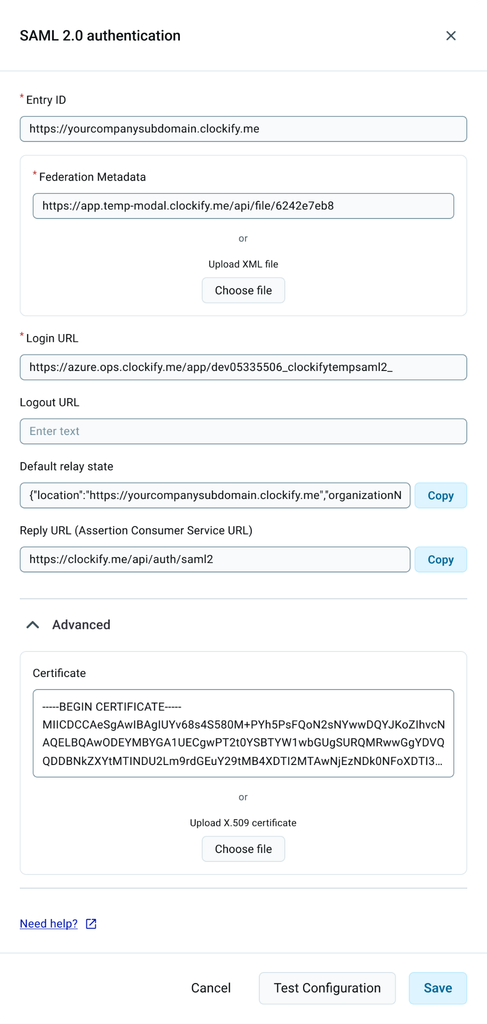
Entity Id: This is where you put your subdomain address, in our case it’s https://yourcompanysubdomain.clockify.me/
Federation Metadata: In Microsoft Entra, find App Federation Metadata Url under SAML Certificates, then copy/paste it into Clockify
URL de login: In Microsoft Entra, find URL de login under the Set up Clockify section, then copy/paste it into Clockify
Sua tela deverá ficar assim:
Depois de inserir todos os dados necessários, você pode optar por verificar sua configuração clicando no botão Teste de Configuração . Esta ação garante a veracidade das informações fornecidas. Se tudo estiver correto, o botão Teste de Configuração button will be replaced with the Concluir configuração .
Clique em Concluir configuração e ative o Entrar com SAML2 2.0 (e, opcionalmente, desative Log in with email) in the Log-in Setup section.
Step 6: Assign application in Microsoft Entra
Navigate to Users and Groups in the sidebar (where you choose which users from your Entra account will be able to access Clockify)
Clique em Adicionar usuário/grupo
Em Usuários e grupos selecione os usuários que deseja
ou, se estiver usando um dos servidores regionais, você deve adicionar uma das URLs regionais.
Então, role para baixo e na seção Atribuições marque Permitir o acesso de todos os integrantes da sua organização. Clique em Salvar para concluir a ação.
Você deve ver uma tela assim:
3º Passo: Adicione configuração de SSO ao Clockify
Next, in Clockify, in the Workspace Settings > Security page where you created your subdomain:
Clique em Adicionar no certificado SSO Configuration .
Escolha OAuth 2.0 as the Authentication type
Escolha Okta as the IdP Template
Clique em Avançar
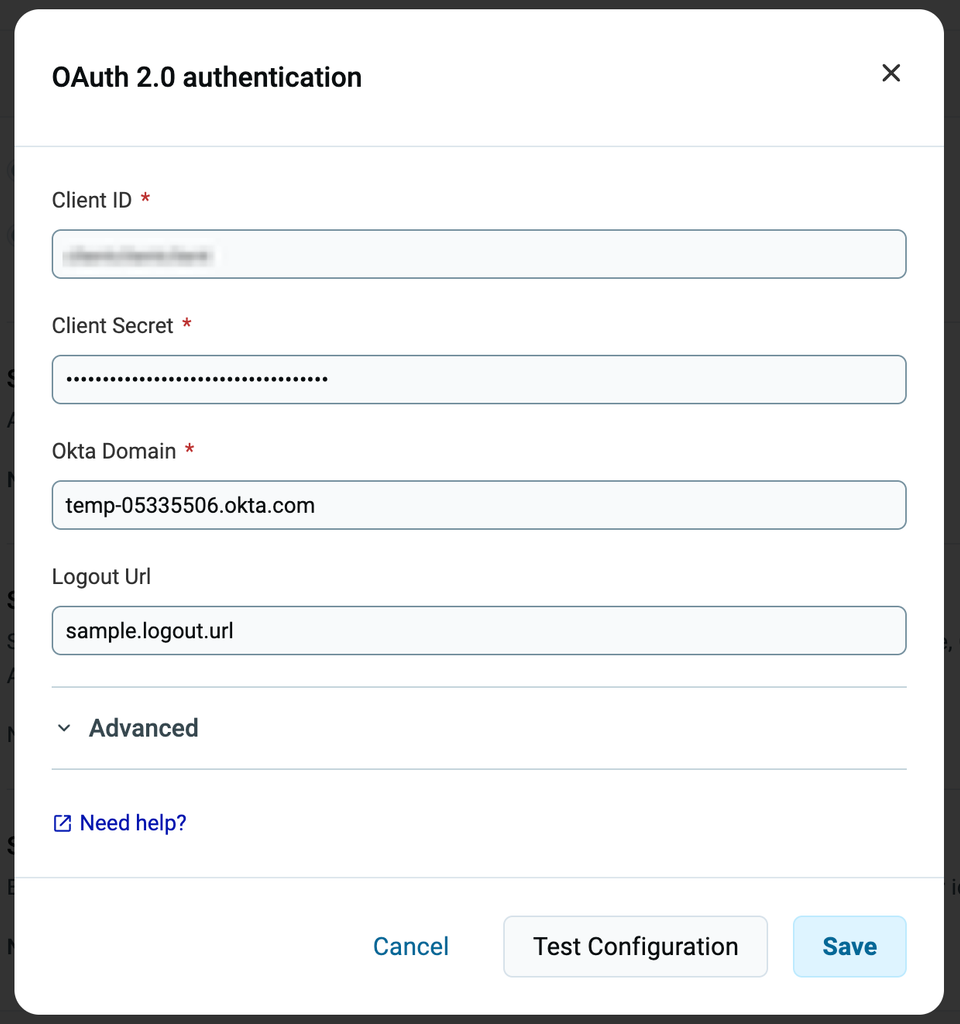
Na aba OAuth 2.0 (OIDC) authentication insira as seguintes informações:
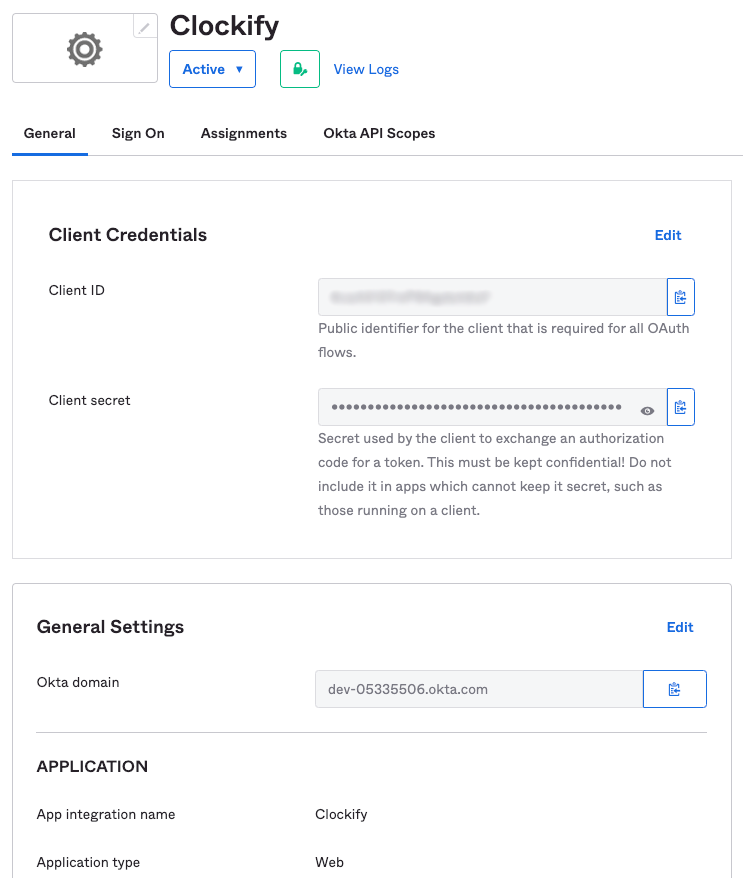
Client ID: Generated in Okta in the previous step; copy it from the Client Credentials section
Client Secret: Same as Client ID; copy it from the Client Credentials section
Okta Domain: In Okta, copy it from General Settings, Okta domain field (Note: Enter the domain name only, for example:, for example: domain_name.okta.com instead of https://domain_name.okta.com)
Logout Url: Optionally add a logout URL to set up redirection after logging out
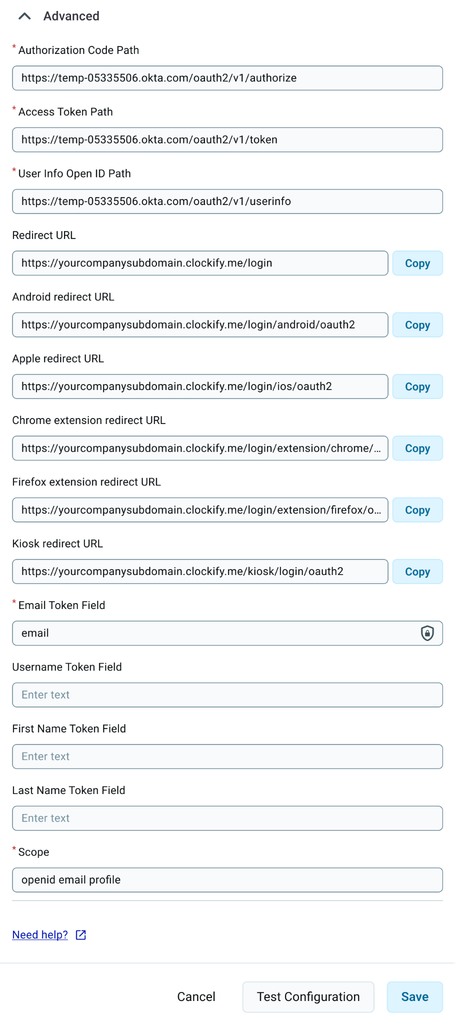
A seção Avançado é pré-preenchida (gerada automaticamente)
A tela deve ser semelhante a esta:
e
4º Passo: Atribuir o aplicativo no Okta
Em Okta
Navegue até Aplicativos
Escolha Clockify
Na aba Atribuições clique em Atribuir
Escolha Atribuir a Pessoas/Grupos dependendo de quem em sua conta Okta você gostaria de permitir o acesso ao Clockify
After entering all required data in Clockify, you can choose to verify your configuration by clicking the Teste de Configuração . Esta ação garante a veracidade das informações fornecidas. Se tudo estiver correto, o botão Teste de Configuração button will be replaced with the Concluir configuração .
Clique em Concluir configuração para terminar o processo e ative Log in with Oauth 2.0 in the Log-in Setup section. Optionally, disable Log in with email.
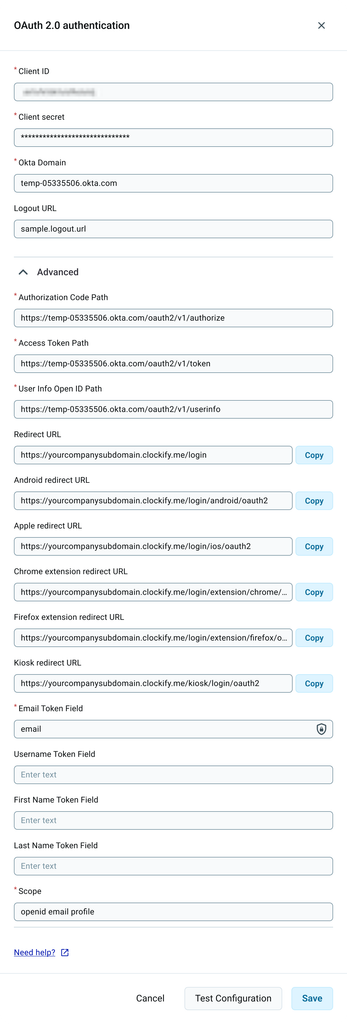
Finalmente, sua tela no Clockify deve se parecer com isto:
E é isso! Agora você e os usuários do seu espaço de trabalho podem fazer login no seu espaço de trabalho com o OAuth 2.0 (OIDC).