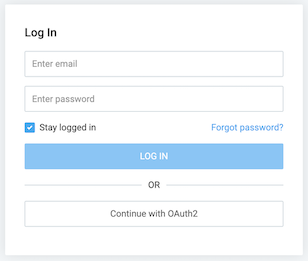
Single Sign-On (SSO) is an authentication method that lets your team log in to Clockify using existing company credentials (e.g., Okta, Microsoft Entra, Google). This eliminates the need for separate passwords and centralizes access control.
Hinweis
Das ist eine kostenpflichtige Funktion, die aktivieren kannst, indem du deinen Arbeitsbereich auf den Enterprise-Abonnementplanaktualisierst.
Was passiert bei aktiviertem SSO?
Nach der Aktivierung und Konfiguration von SSO für deinem Arbeitsbereich:
Benutzer verwenden nicht mehr ihr separates Clockify-Passwort. Die Authentifizierung erfolgt stattdessen über den Identity Provider (IdP) deines Unternehmens.
Wenn diese Option aktiviert ist, wird für neue Benutzer, die sich zum ersten Mal über SSO anmelden, automatisch ein Clockify-Konto erstellt und deinem Arbeitsbereich hinzugefügt.
Dein Team greift über eine eigene URL auf Clockify zu (z. B. deinefirma.clockify.me).
Hinweis
Wenn du zum ersten Mal auf deine benutzerdefinierte Subdomain zugreifst, musst du deine Identität über ein Einmalpasswort (OTP) verifizieren, um unseren aktualisierten Sicherheitsstandards zu entsprechen. Diese zusätzliche Sicherheitsebene ist nur bei deiner Erstanmeldung erforderlich.
Die SSO-Aktivierung ändert den Zugriff deiner Teammitglieder auf ihre Konten:
1. Benutzer navigieren zu deiner benutzerdefinierten Adresse, z. B. acmecorp.clockify.me.
2. Ein Klick auf Mit SSO anmelden leitet sie zur Anmeldeseite deines Unternehmens weiter (z. B. Okta oder Microsoft).
3. Nach Eingabe der Unternehmenszugangsdaten werden sie sofort zurück zu Clockify geleitet und sind vollständig angemeldet.
Warnung
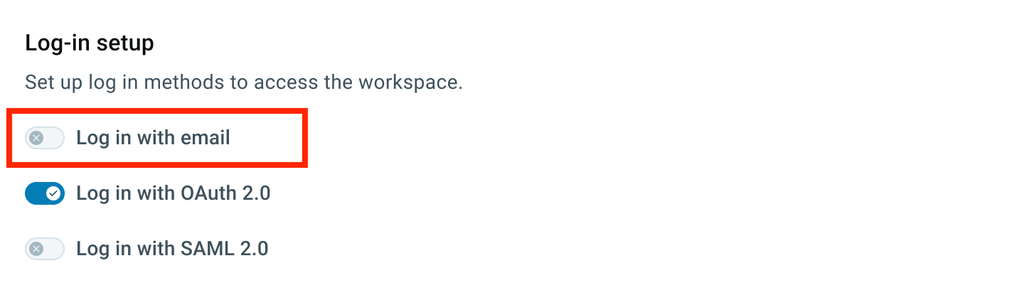
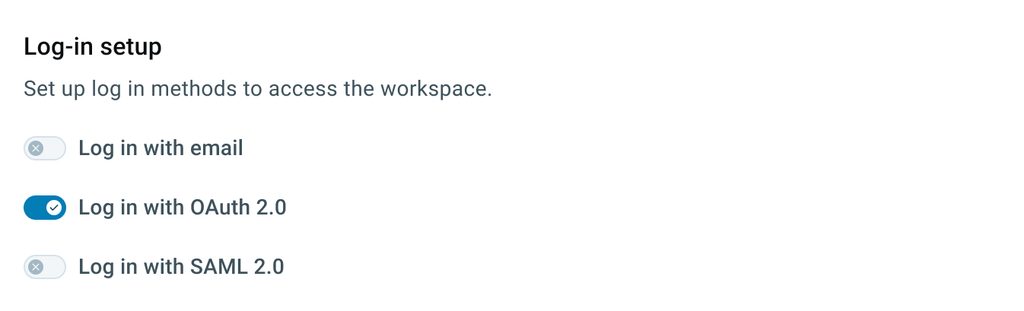
Wenn du die Option Anmeldung per E-Mail deaktivierst, wird SSO zur Pflicht. Das bedeutet, dass Standard-Anmeldekombinationen (E-Mail/Passwort) nicht mehr funktionieren. Dies sorgt für maximale Sicherheit.
Benutzerdefinierte Subdomain einrichten
Hinweis
Um SSO zu nutzen, musst du deinen Arbeitsbereich zuerst auf eine Subdomain umziehen. Sobald dies geschehen ist, kannst du die SSO-Einstellungen konfigurieren und andere Anmeldemethoden deaktivieren.
In Subdomain verschieben
Bevor du SSO konfigurieren und für die Autorisierung verwenden kannst, solltest du deine Clockify-App-Domain in eine benutzerdefinierte Subdomain verschieben.
When you upgrade your Clockify subscription to Enterprise plan, the Edit button for SSO will be activated in the Workspace settings, allowing you to enter your preferred subdomain and move your workspace to it.
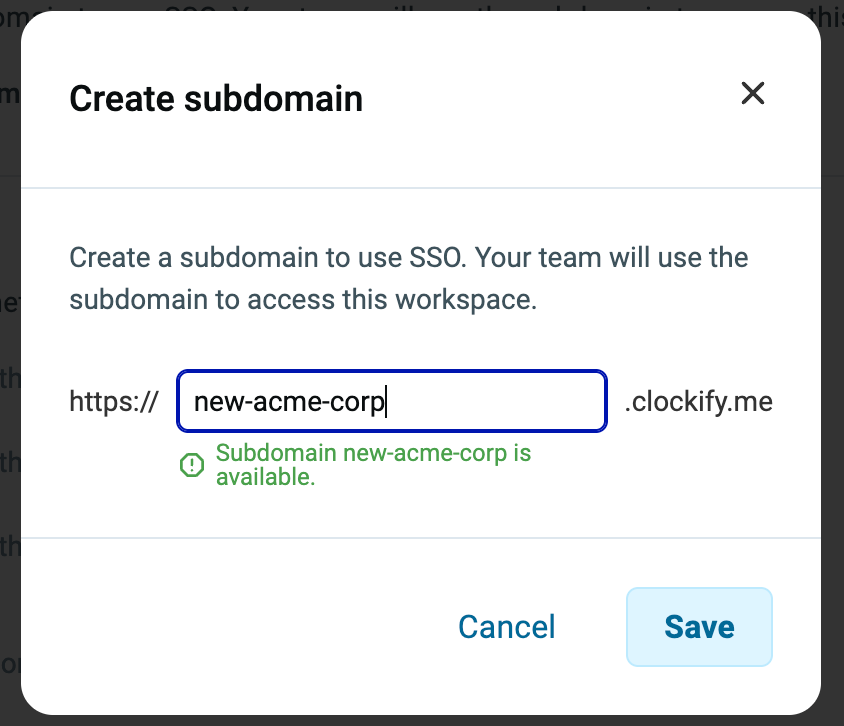
So kannst du eine Subdomain einrichten:
Navigate to Workspace settings > Security
Klicke auf Bearbeiten on the Subdomain option
Gib deine benutzerdefinierte Subdomain in das angegebene Feld ein
Click Save then Create to confirm the action
Nachdem du deine Subdomain erstellst hast und deinen Arbeitsbereich dorthin verschoben hast, funktioniert die Google-Anmeldung für dich und deine Benutzer nicht weiter.
Wenn du die Google-Anmeldung trotzdem verwenden möchtest, solltest du die manuell einrichten, indem du OAuth 2.0 (OIDC) für SSO konfigurierst.
Auf Clockify von Subdomain zugreifen
Nachdem du deine Subdomain erstellt hast, wirst du aus allen Apps, in denen du mit deinem Clockify-Konto angemeldet warst, automatisch abgemeldet. Du hast den Zugriff auf sie nur über die Subdomain, die du erstellt hast (z. B. https://yourcompanysubdomain.clockify.me/login).
Arbeitsbereiche auf Subdomain
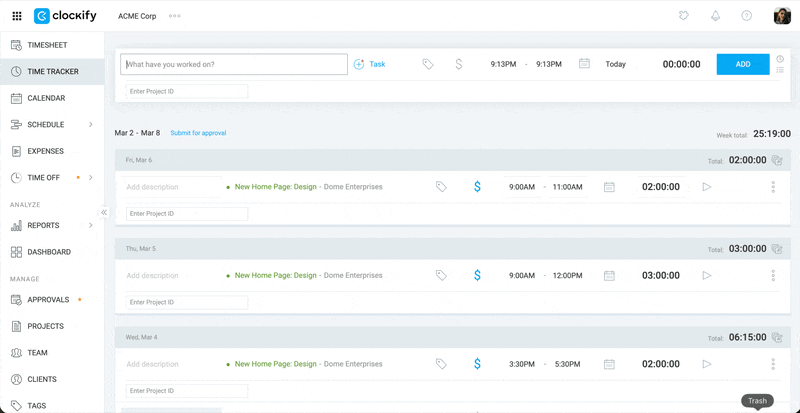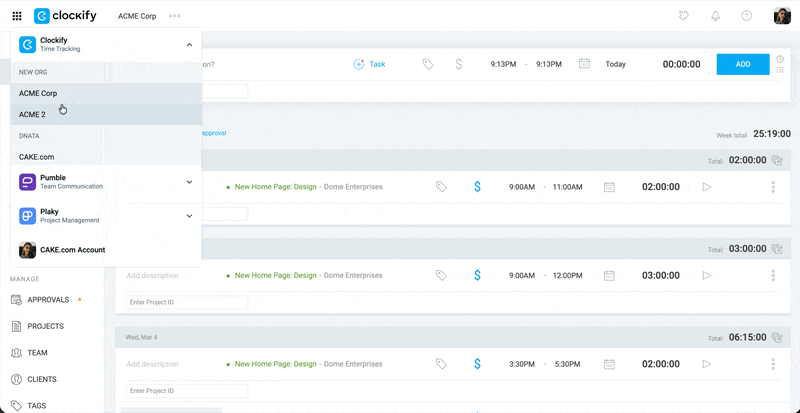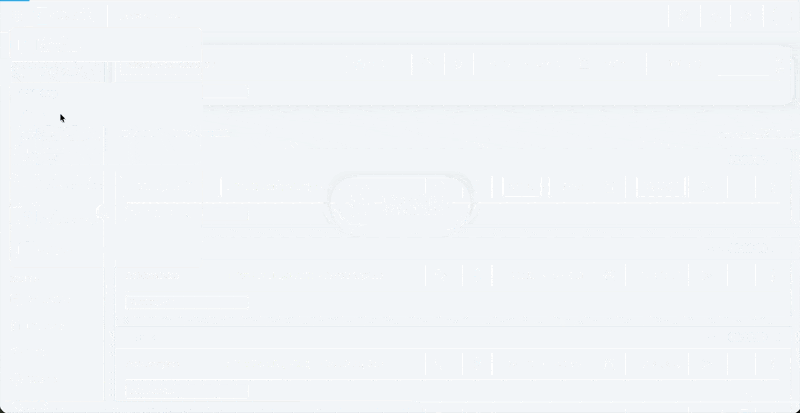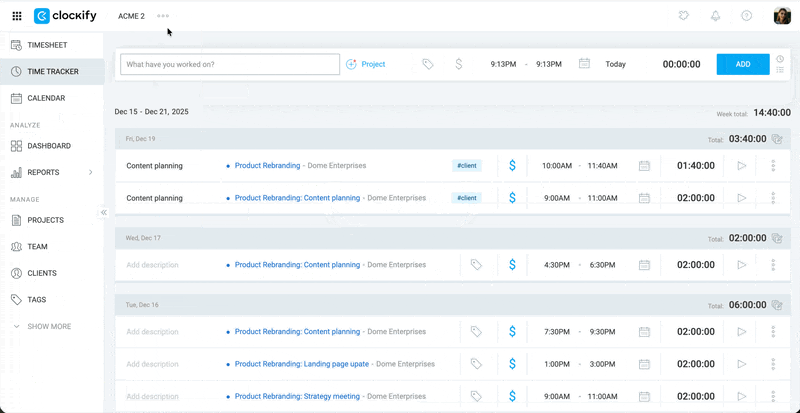
Um auf mehrere Arbeitsbereiche zuzugreifen, solltest du dich bei der Clockify-Hauptdomain anmelden. Nutze den Arbeitsbereich-Umschalter (Neun-Punkte-Symbol), um zu einem anderen Arbeitsbereich zu wechseln.
Subdomain ändern
Info
Sobald du deine URL änderst, werden deine Benutzer abgemeldet und müssen den Arbeitsbereich über die neue URL aufrufen.
Du kannst die Subdomain-URL jederzeit ändern.
Wenn du das Abonnement für den Enterprise-Plan kündigst,
gehst du zur Hauptdomain zurück, wenn das Abonnement endet
wird deine Subdomain für andere Benutzer verfügbar
müssen sich deine Benutzer mit ihrer E-Mail-Adresse anmelden
API-Schlüssel auf Subdomain
Aus Sicherheitsgründen erhält jeder Benutzer auf Subdomain seinen eigenen API-Schlüssel, der nur für diesen Arbeitsbereich funktioniert - das bedeutet, dass niemand auf deine Daten auf deiner Subdomain zugreifen kann, wenn sie die richtige Autorisierung nicht haben.
Wenn es beispielsweise einen Benutzer mit zwei getrennten Enterprise-Arbeitsbereichen gibt, können Besitzer der Arbeitsbereiche keine Daten von ihren Konten gegenseitig sehen oder auf sie zugreifen.
Neue Benutzer einladen
Wenn du im Subdomain-Arbeitsbereich bist, kannst du einzelne Benutzer über E-Mail einladen (wie vorher), oder sie beizutreten lassen, ohne jeden Benutzer manuell einladen zu müssen.
Um jeden beitreten zu lassen, solltest du das Kontrollkästchen Benutzer können ohne eine Einladung beitreten markierst.
Wenn du SSO verwendest und eine Person ohne Konto versucht, sich anzumelden, wird das Konto für sie automatisch erstellt und sie kann sich dann anmelden.
Wenn du Anmeldung mit der E-Mail zulässt, können Mitarbeiter ein Konto erstellen und deinem Arbeitsbereich automatisch beitreten.
SSO konfigurieren
Wenn du SSO auf deinem mobilen Gerät (Android oder iOS) verwenden möchtest, sollten alle SSO-Konfigurationen, die von Clockify unterstützt sind, [yourcompany subdomain].clockify.me Links enthalten. Zum Beispiel, im Abschnitt URL umleiten solltest du den Link https://yourcompanysubdomain.clockify.me/login/android/oauth2 oder https://yourcompanysubdomain.clockify.me/login/ios/oauth2 hinzufügen.
Clockify unterstützt alle wichtigen SSO-Identitätsanbieter:
Nur Besitzer des Arbeitsbereichs können die Registerkarte Autorisierung ansehen, Subdomain verwalten, SSO konfigurieren und SSO ein-/ausschalten.
Wenn du die Anmeldung mit SSO erzwingen möchtest, solltest du im Kontrollkästchen "Anmeldung mit der E-Mail" die Markierung einfach aufheben. Sobald diese Änderung gespeichert wird, wird es von Mitgliedern deines Arbeitsbereichs erfordert, sich mit SSO anzumelden.
Die Daten in der SSO-Konfiguration können immer bearbeitet oder gelöscht werden. Wenn sie gelöscht werden, müssen deine Benutzer zur Anmeldung mit der E-Mail-Adresse zurückwechseln.
Die Besitzer können sich immer mit den ursprünglichen Anmeldeinformationen unter https://mysubdomain.clockify.me/login-owner anmelden.
Um Default Relay State hinzufügen, solltest du Parameter unten verwenden.
Hinweis
Du solltest sicherstellen, dass du geschweifte Klammern und gerade statt typografische Anführungszeichen verwendest, sonst funktioniert es nicht.
Auf die Schaltfläche App-Integration erstellen klicken
Im Modalfenster SAML 2.0 wählen
Auf Weiter klicken
SAML 2.0-Integration erstellen
In "Allgemeine Einstellungen" solltest du die folgenden Informationen eingeben und auf "Weiter" klicken:
App-Name: z. B. Clockify
Logo: Clockify-Logo hochladen
Gib im Formular SAML konfigurieren die folgenden Informationen ein:
Single Sign-on URL (oder ACS): bestimmte URL, zu der SAML-Assertions aus Okta gesendet werden sollen (e.g. https://global.api.clockify.me/auth/saml2)
Audience URI (Entity ID in deiner App): einheitlicher Bezeichner deiner benutzerdefinierten Anwendung; gleich wie die Entitäts-ID im SAML-Authentifizierung-Feld (z. B. https://yourcompanysubdomain.clockify.me)
Default Relay State: IdP-initiierte Authentifizierung, damit Benutzer sich an Clockify direkt von dem Okta-Dashboard aus anmelden können
Du solltest sicherstellen, dass du gerade statt typografische Anführungszeichen verwendest, sonst funktioniert es nicht.
Du solltest alles andere so lassen, wie es ist und auf "Weiter" klicken.
In Feedback solltest du "Ich bin Okta-Kunde, der eine interne App hinzufügt" abhaken und auf Abschließen klicken.
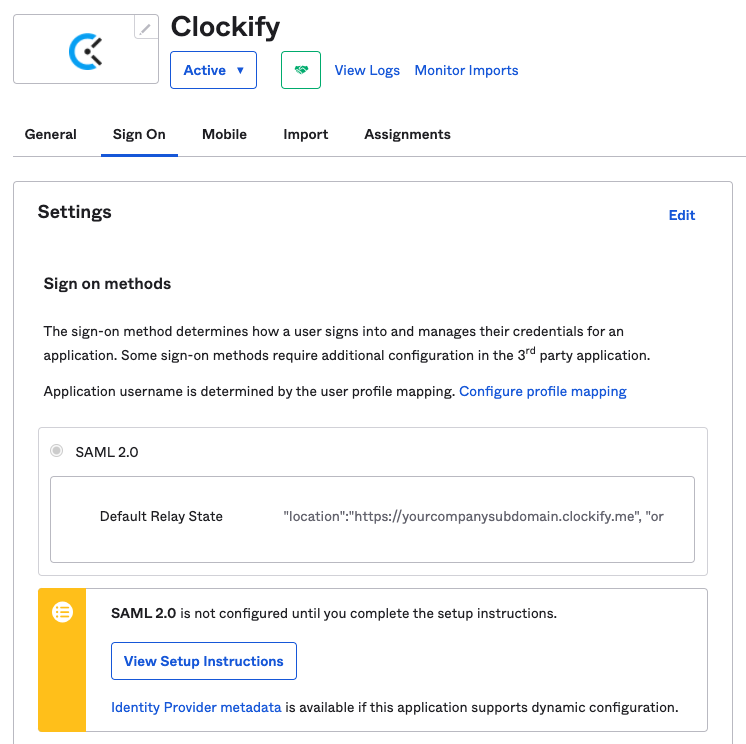
Dein Bildschirm sollte so aussehen:
Im letzten Schritt in diesem Abschnitt solltest du auf die Schaltfläche Anweisungen zur Einrichtung ansehen klicken, die du im Bildschirmfoto oben ansehen kannst.
Im "So wird SAML 2.0 für Clockify-Anwendung konfigurieret"erhältst du eine Liste mit Daten, die du benötigst, um deine Clockify-Anwendung zu konfigurieren.
Schritt 3: SSO-Konfiguration in Clockify hinzufügen
Next, in Clockify, in the Workspace Settings > Security page:
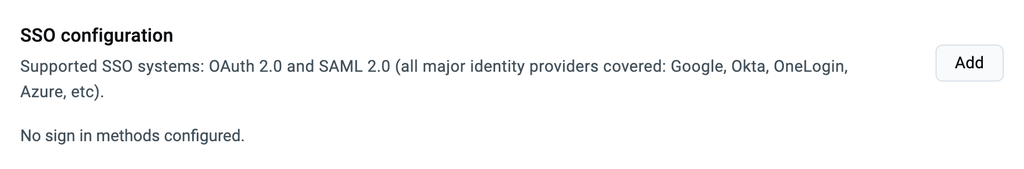
1. Auf Hinzufügen im Tag SSO Configuration wählen
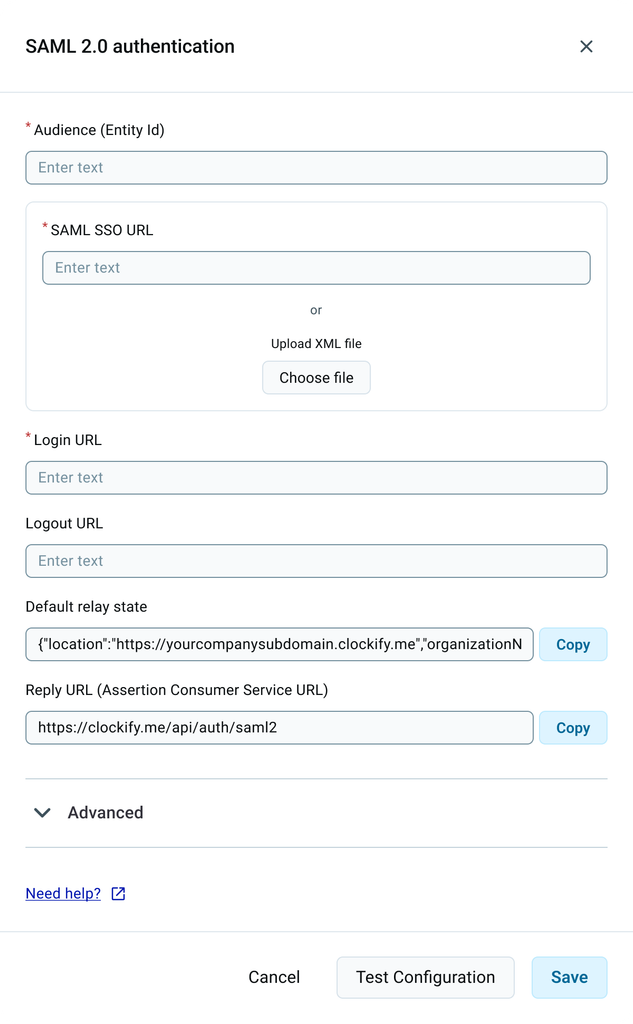
2. Choose SAML 2.0 as the Authentication type 3. Choose Okta as the IdP Template 4. Fill in the SAML 2.0authentication form:
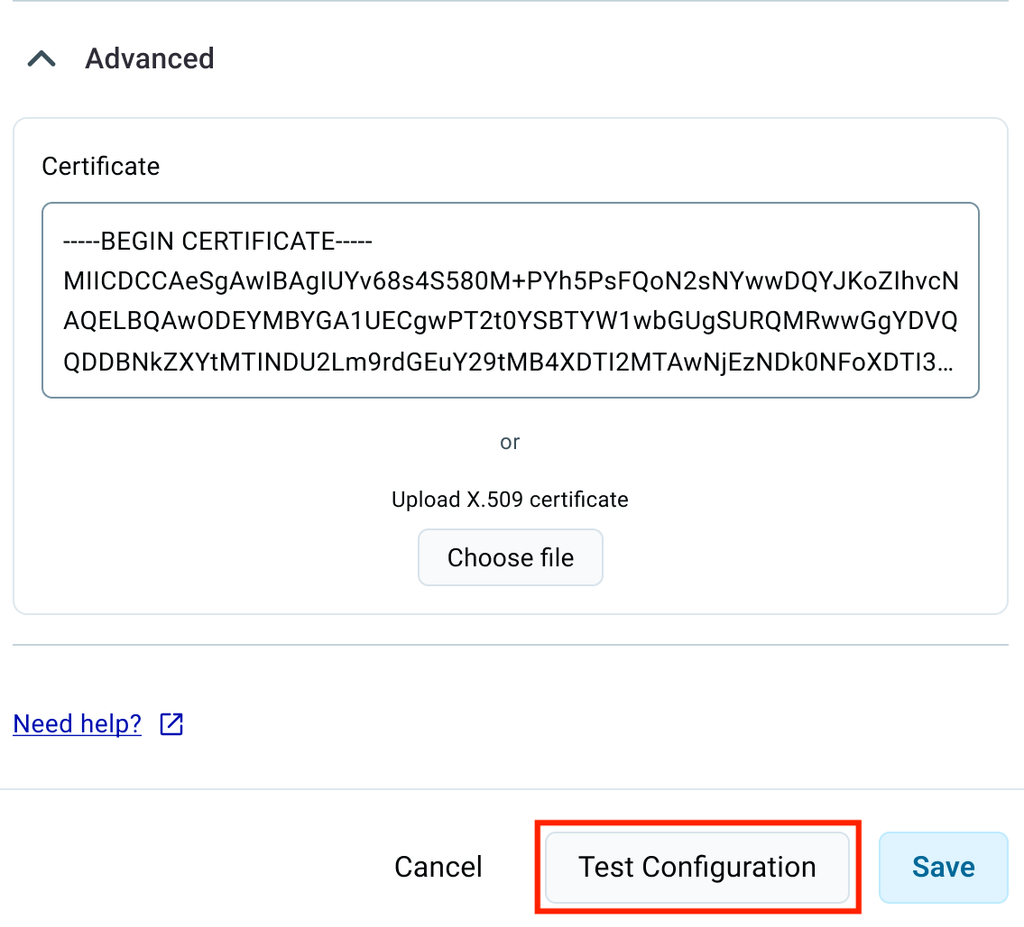
Erweitert: X.509 Zertifikat von Oktay kopieren und einfügen
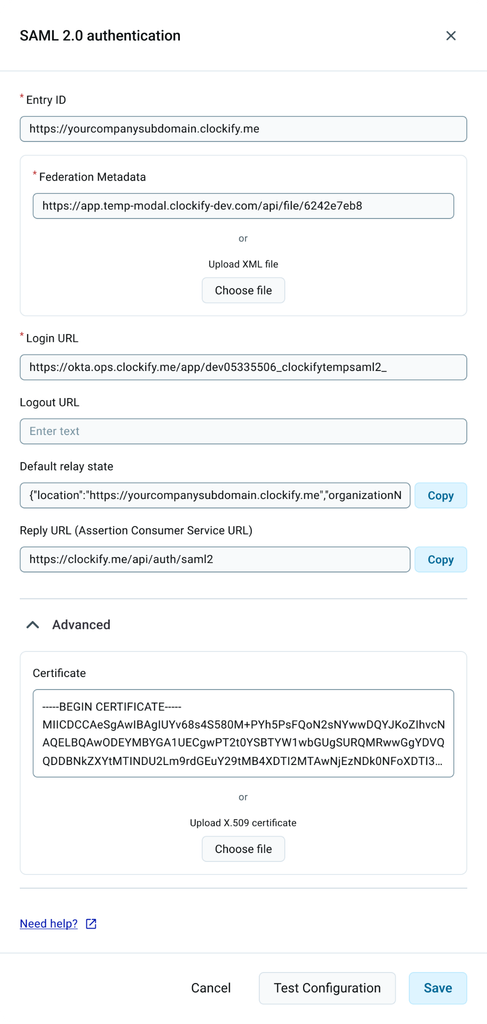
Finally, your screen should look something like this:
Nach der Eingabe aller erforderlichen Daten kannst du dich entscheiden, deine Konfiguration zu testen, indem du auf die Schaltfläche Konfiguration testen button. This way you can be certain of the accuracy of the provided information. If everything is correct, the Konfiguration testen button will be replaced with the "Konfiguration abschließen" gewechselt.
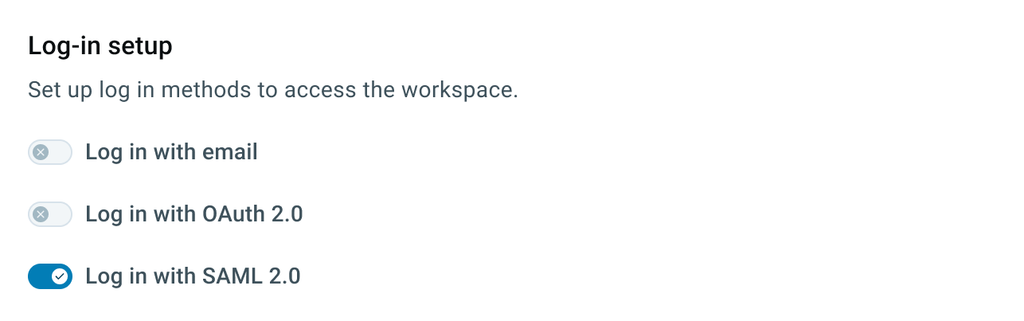
Klicke auf "Konfiguration abschließen" klicken, um den Vorgang abzuschließen und Log in with SAML 2.0 in the Log-in Setup section. Optionally, disable Log in with email.
Schritt 4: Anwendung in Okta zuweisen
In Okta:
Zu Anwendungen navigieren
Clockify wählen
Im Tab Aufgaben auf Zuweisen klicken
Personen/Gruppen zuweisen wählen, anhängig davon, wer von deinem Okta-Konto auf Clockify zugreifen möchte
Das ist alles! Jetzt können Benutzer deines Arbeitsbereichs und du mit SAML2 in eurem Arbeitsbereich anmelden.
Auf Speichern klicken, um den Vorgang abzuschließen
Schritt 3: SSO-Konfiguration in Clockify hinzufügen
Im Abschnitt Workspace Settings > Sicherheit einreichen:
Click Add on the SSO Configuration option
Choose SAML 2.0 as the Authentication type
Choose OneLogin as the IdP Template and fill out the following fields
Audience (Entity Id): Clockify
Metadata Url: Go to OneLogin > SSO and copy Issuer URL then paste it in Metadata Url in Clockify
Login Url: Copy/paste SAML 2.0 Endpoint (HTTP) from SSO section in OneLogin
In the Advanced section, enter:
Zertifikat: X.509 Zertifikat aus “Details anzeigen”, SSO in OneLogin kopieren und einfügen
Schritt 4: Anwendung in OneLogin zuweisen
In OneLogin:
Zu Benutzer navigieren (du solltest hier einen Benutzer von deinem OneLogin-Konto auswählen, der auf Clockify zugreifen kann)
Auf den bestimmten Benutzer klicken
Auf + in Anwendungen klicken, um eine App hinzufügen
Clockify wählen
Auf Weiter und Speichern klicken
After entering all required data in Clockify, you can choose to verify your configuration by clicking the Konfiguration testen klickst. Diese Aktion stellt die Genauigkeit der angegebenen Informationen sicher. Wenn alles korrekt ist, wird die Schaltfläche Konfiguration testen button will be replaced with the "Konfiguration abschließen" gewechselt.
Klicke auf "Konfiguration abschließen" klicken, um den Vorgang abzuschließen und Log in with SAML 2.0 in the Log-in Setup section. Optionally, disable Log in with email.
Das ist alles! Jetzt können Benutzer deines Arbeitsbereichs und du mit SAML2 in eurem Arbeitsbereich anmelden.
You’ll proceed to the Google Identity Provider details screen Google:
Download IdP metadata URL and upload it to IdP Metadata URL field in Clockify
Copy SSO URL and paste it to Login URL field in Clockify Clockify:
Click Continue Google:
You’ll proceed to Service provider details
Insert the following: – ACS URL: Copy/paste Reply URL from Clockify, e.g. https://global.api.clockify.me/auth/saml2 – Entity ID: Unique identifier of your custom application, e.g. Clockify – Start URL: Copy/paste Default Relay State from Clockify, e.g. {"location":"https://yourcompanysubdomain.clockify.me","organizationName":"yourcompanysubdomain"}
Klicke auf Continue
Du wirst zum Bildschirm "Attribute mapping" weitergeleitet
Auf Beenden klicken, um den Vorgang abzuschließen
After entering all required data in Clockify, you can choose to verify your configuration by clicking the Konfiguration testen button. This action ensures the accuracy of the provided information. If everything is correct, the Test configuration button will be replaced with a "Konfiguration abschließen" gewechselt.
Nachdem du alle Schritte beendet und die App erstellt hast, solltest du die App-Einstellungen öffnen und in Service status die App für alle aktivieren.
Die App, die du erstellt hast, wird im Google-Arbeitsbereich für alle Benutzer des Arbeitsbereichs angezeigt.
App einen beschreibenden Namen geben, Kategorie auswählen und ein Logo hochladen
Einmaliges Anmelden (SAML) markieren
Auf Weiter klicken
Bestätigen, dass du Applications-Admin bist
Eine neue Seite mit SSO-Anweisungen öffnet sich, und du kannst mit dem nächsten Schritt fortfahren. Die Seite enthält die SSO-Einrichtungsanleitung, welche die IdP-Metadaten-XML-Datei umfasst.
Lade die IdP-Metadaten von Rippling herunter.
Schritt 3: SSO-Konfiguration in Clockify hinzufügen
In the Security page where you created your subdomain:
Click Add on the SSO Configuration option
Choose SAML 2.0 as the Authentication type and click Next
Choose Rippling as the IdP Template
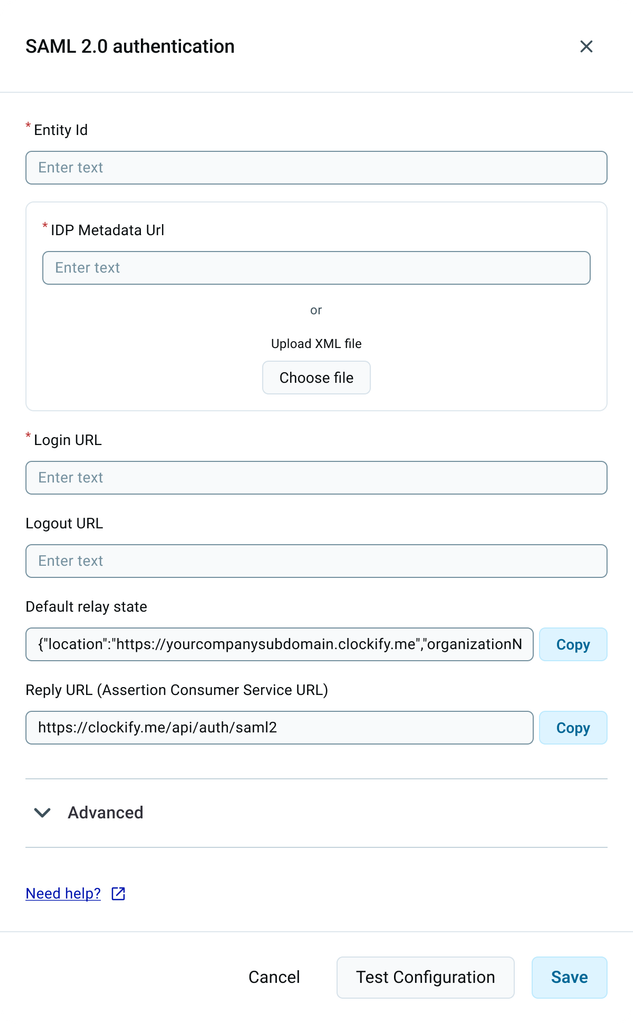
Im Abschnitt SAML 2.0 authentication solltest du die folgenden Informationen eingeben:
Die IdP Metadata XML Datei hochladen, die du im Schritt 2 heruntergeladen hast oder
Copy/paste IdP Metadata URL from Rippling
Login Url: Copy/paste Single Sign-on URL/Target URL from Rippling
Nach der Eingabe aller erforderlichen Daten kannst du dich entscheiden, deine Konfiguration zu testen, indem du auf die Schaltfläche Konfiguration testen button. This way you can be certain of the accuracy of the provided information. If everything is correct, the Konfiguration testen button will be replaced with the "Konfiguration abschließen" gewechselt.
Klicke auf "Konfiguration abschließen" klicken, um den Vorgang abzuschließen und Log in with SAML 2.0 in the Log-in Setup section. Optionally, disable Log in with email.
Schritt 4: Anwendung in Rippling zuweisen
Du solltest zu Rippling zurücknavigieren:
Auf der Seite mit SSO-Anweisungen nach unten scrollen und Folgendes eingeben:
ACS URL: Reply URL aus Clockify kopieren/einfügen
Service Provider Entity ID: Entity ID aus Clockify kopieren/einfügen
Auf Nächster Schritt klicken
Zugriffsregeln beliebig auswählen
Wähle den gewünschten Bereitstellungszeitpunkt (Provision time)
SSO für Admins bei Bedarf konfigurieren
Gruppenattribute bei Bedarf konfigurieren
Auf Über Rippling verbinden (Connect via Rippling) klicken, wenn du die Verbindung zwischen Apps überprüfen möchtest oder einfach auf Weiter klicken
Das ist alles! Jetzt hast du deine Anwendung in Rippling erfolgreich installiert und du und deine Benutzer seid bereit, euch mit SAML2 im Arbeitsbereich anzumelden.
Schritt 2: SSO-Konfiguration in Clockify hinzufügen
In the Security page where you created your subdomain:
Klicke auf Hinzufügen im Tag SSO Configuration wählen
Wähle SAML 2.0 as the Authentication type and click Next
Wähle JumpCloud as the IdP Template
Schritt 3: Anwendung in JumpCloud erstellen
Zu SSO in der Randleiste links navigieren
Auf + klicken, um die neue App hinzufügen
Benutzerdefinierte SAML-App wählen
Im "Anwendungsinformationen" Folgendes eingeben:
Anzeige-Label: App-Name z. B. Clockify
Logo: Clockify-Logo hochladen
Im SSO-Tab kannst du mit dem nächsten Schritt fortfahren. Die Seite enthält SSO-Anweisungen zur Einrichtung mit der IdP Metadata XML Datei. Du solltest IDP Metadata von JumpCloud herunterladen und für später speichern.
Du kannst fortfahren, indem du die folgenden Felder ausfüllst:
In "Benutzerattribute Mapping" Attribute hinzufügen, die den Attributnamen des Dienstanbieters zum JumpCloud Attributnamen zuordnen
Auf Aktivieren klicken
Anwendung, die du erstellt hast, öffnen
Auf IDP-Zertifikat gültig links klicken und das Zertifikat herunterladen
Klicke auf Speichern
Du hast deine Anwendung in JumpCloud erfolgreich erstellt. Jetzt kannst du festlegen, welche Benutzer von deinem JumpCloud-Konto auf Clockify zugreifen können und die Konfiguration in Clockify abschließen.
Schritt 4: SSO-Konfiguration in Clockify abschließen
Zu Clockify zurücknavigieren
In the SAML 2.0 authentication form enter the following information:
Metadata Url: die IdP Metadata XML Datei hochladen, die du im Schritt 3 heruntergeladen hast
IdP Url: Copy/paste IDP URL from JumpCloud
Erweitert: IDP Zertifikat aus JumpCloud kopieren/einfügen
Nach der Eingabe aller erforderlichen Daten kannst du dich entscheiden, deine Konfiguration zu testen, indem du auf die Schaltfläche Konfiguration testen button. This action ensures the accuracy of the provided information.If everything is correct, the Konfiguration testen button will be replaced with the "Konfiguration abschließen" gewechselt.
Klicke auf "Konfiguration abschließen" klicken, um den Vorgang abzuschließen und Log in with SAML 2.0 in the Log-in Setup section. Optionally, disable Log in with email.
Sobald du zu einer Subdomain wechselst, funktioniert der standardmäßige Google-Login nicht mehr und du musst ihn manuell konfigurieren, um ihn weiterhin nutzen zu können.
Die Einrichtung von Google-Anmeldung ist schnell und einfach.
Dafür benötigst du ein G Suite- oder Cloud Identity-Konto.
Du musst in deinem Google-Konto OAuth 2.0 einrichten, ein Projekt erstellen und eine OAuth 2.0-Client-ID für eine Webanwendung abrufen.
Navigiere in der Google Cloud Platform zu APIs & Dienste und wähle Anmeldedaten. Öffne das von dir erstellte Projekt bzw. die Anwendung und füge unter Autorisierte Weiterleitungs-URIs den Link https://yourclockifysubdomain.clockify.me/login ein.
Außerdem solltest du die folgenden URIs hinzufügen, damit die OAuth-Anmeldung in mobilen Clockify-Apps funktioniert:
Please note that URIs for workspaces on subdomain will not display any regional indicator if you are using one of the regional servers for hosting.
In Clockify, go to Workspace Settings > Sicherheit gehen
Klicke auf Hinzufügen im Tag SSO Configuration wählen
Wähle OAuth 2.0 as the Authentication type
Wähle Google in the IdP Templates dialog box
Klicke auf Next
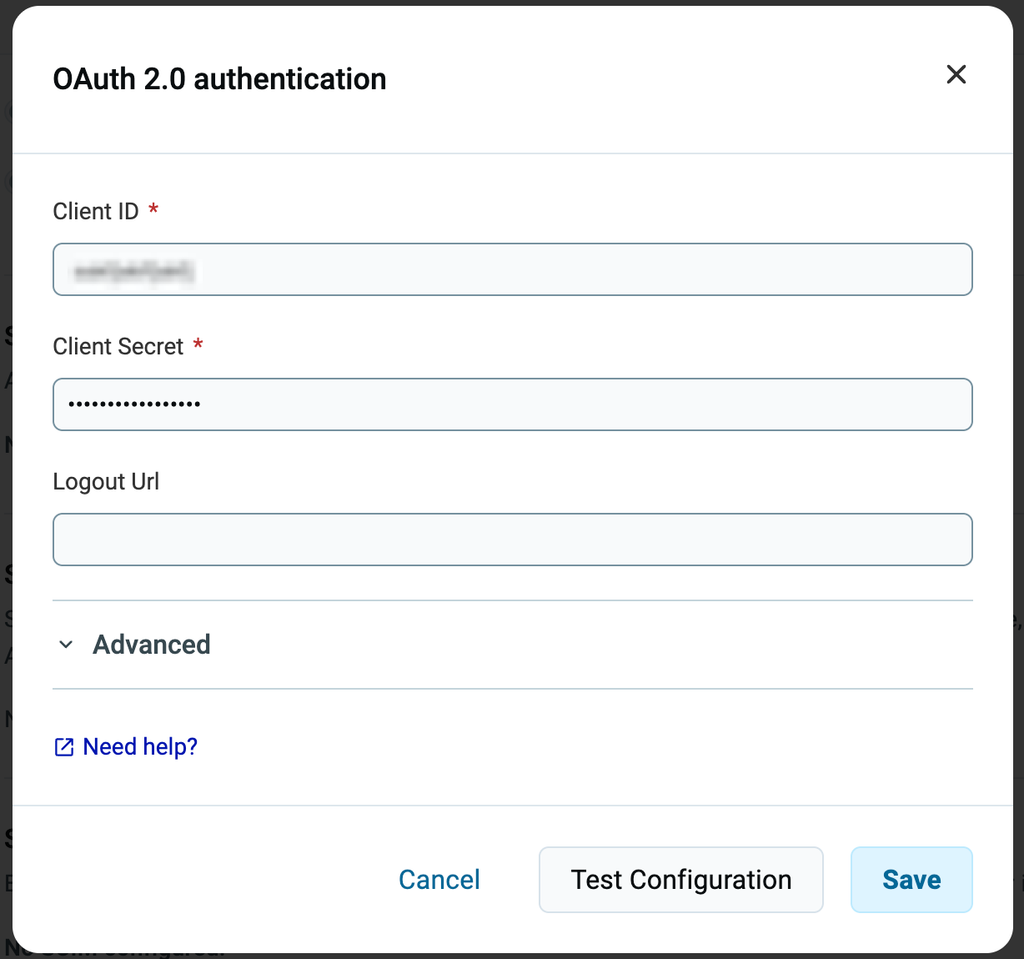
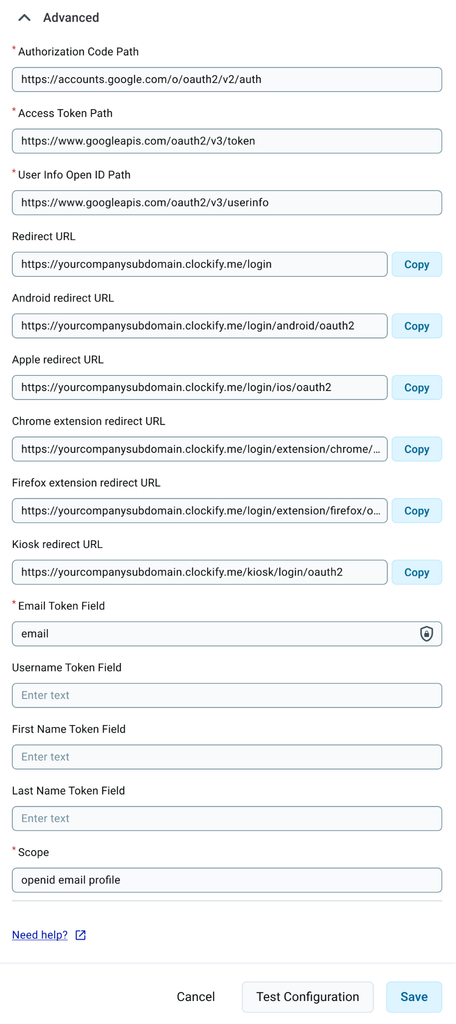
Copy/paste Kunde-ID und Clientschlüssel (Client Secret) from your Google app as seen in the example below (fields in the Advanced section will be pre-populated)
Your screen should look something like this:
und
Nach der Eingabe aller erforderlichen Daten kannst du dich entscheiden, deine Konfiguration zu testen, indem du auf die Schaltfläche Konfiguration testen button. This action ensures the accuracy of the provided information.If everything is correct, the Konfiguration testen button will be replaced with the "Konfiguration abschließen" gewechselt.
Klicke auf "Konfiguration abschließen" to complete the process. Choose the Log in with OAuth 2.0 to start using Google login. Optionally, you can force everyone to use your company’s Google identity for logging in by disabling Log in with email in the Log-in setup section.
Schritt 2: SSO-Konfiguration in Clockify hinzufügen
Im Abschnitt Workspace Settings > Sicherheit einreichen:
Klicke auf Hinzufügen im Tag SSO Configuration wählen
Wähle OAuth 2.0 as the Authentication type
Wähle Azure in the IdP Templates dialog box
Copy "Redirect URL"
Step 3: Register application in Microsoft Entra ID
Zur App-Registrierung navigieren
Auf Neue Registration klicken
Gib die folgenden Informationen ein:
Info:
Name: Clockify
Unterstützte Kontotypen: Wähle, was du bevorzugst; das ist in unserem Fall “Nur Konten in diesem Organisationsverzeichnis" (Nur Standardverzeichnis - Single Tenant)
Redirect URI: Füge die Redirect URL ein, die du im Schritt 2 kopiert hast; https://yourcompanysubdomain.clockify.me/login (es kann auch sein: https://yourcompanysubdomain.clockify.me/login/ios/oauth2 oder https://yourcompanysubdomain.clockify.me/login/android/oauth2) und klicke auf Registrieren, um weiter zu machen.
Oder, wenn du einen regionalen Server verwendest, solltest du eine der regionalen URLs hinzufügen.
Step 4: Configure (Clockify & Microsoft Entra ID)
Configure Microsoft Entra ID:
Zertifikate und Geheimnisse::
Wähle New client secret
Beschreibung: Clockify
Ablaufdatum: nie
Klicke auf Hinzufügen
Client Secret: Copy/paste the value of this client secret
API-Berechtigungen:
Eine Berechtigung hinzufügen
Microsoft Graph
In Delegierte Berechtigungen openid wählen
Berechtigungen hinzufügen (du kannst auch andere Berechtigungen markieren, wie E-Mail und Profil)
Seite aktualisieren
Zur Übersicht zurücknavigieren
Clockify konfigurieren
OAuth 2.0 authentication:
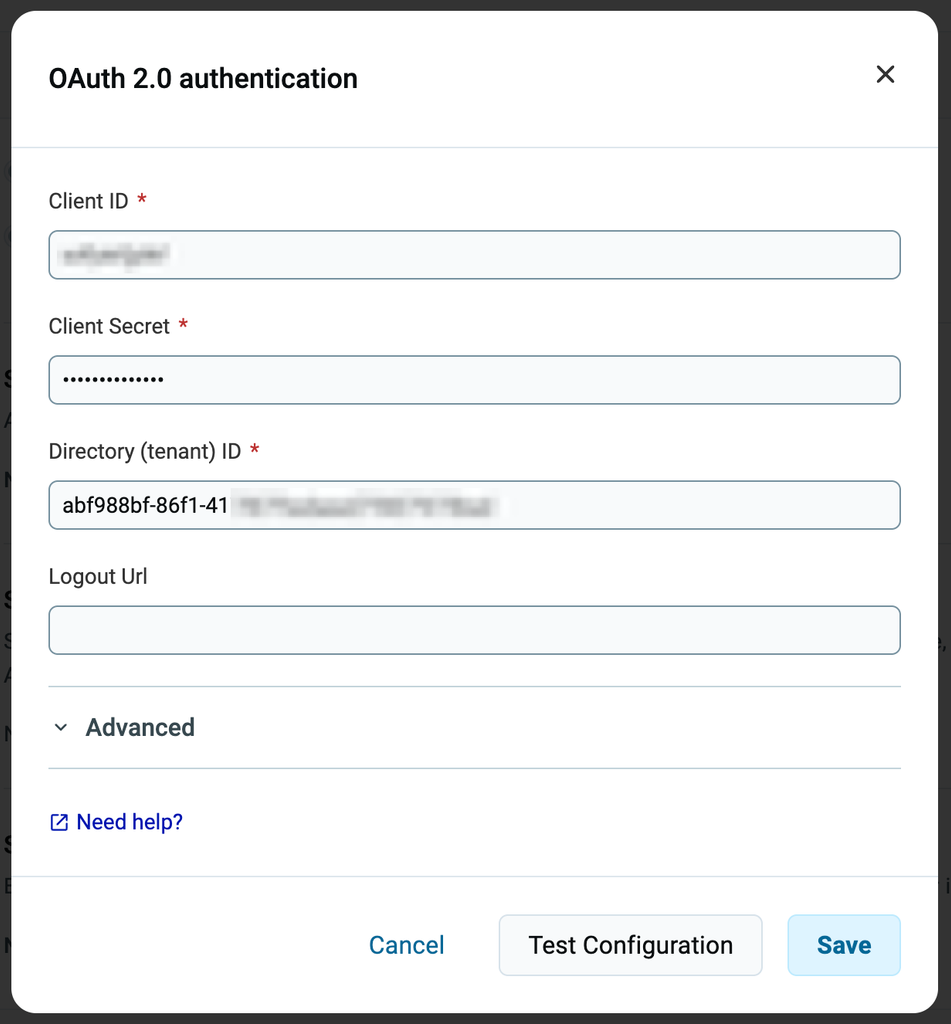
Client Id: Go to Azure — Overview — Application (client) ID: copy the value and paste it back in Clockify
Client Secret: this should already be completed from the previous step (Certificates & Secrets)
Directory (tenant) ID: Go to Azure — Overview — Directory (tenant) ID copy the value and paste it back in Clockify
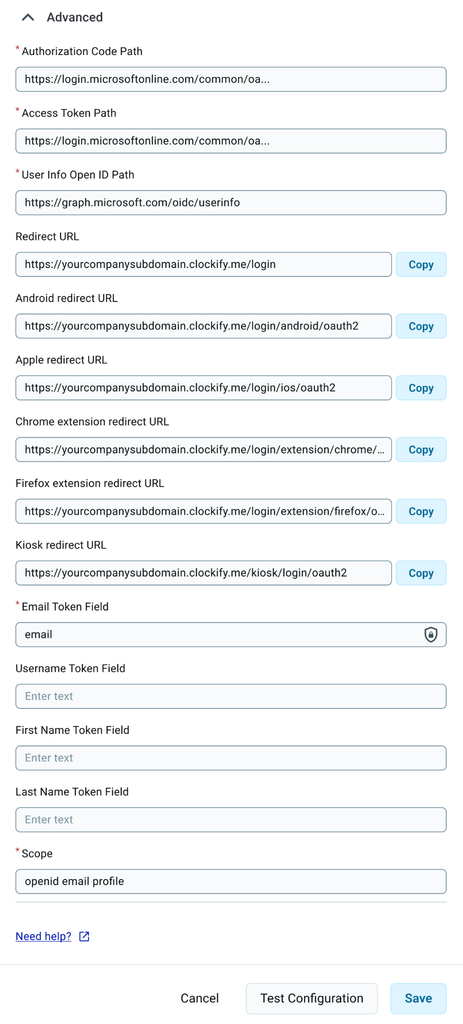
Die Felder im Fortgeschritten-Abschnitt werden bereits ausgefüllt.
Dein Bildschirm in Clockify sollte so aussehen:
und
Nach der Eingabe aller erforderlichen Daten kannst du dich entscheiden, deine Konfiguration zu testen, indem du auf die Schaltfläche Konfiguration testen button. This action ensures the accuracy of the provided information.If everything is correct, the Konfiguration testen button will be replaced with the "Konfiguration abschließen" gewechselt.
Klicke auf "Konfiguration abschließen" to complete the process. Choose the Log in with OAuth 2.0 (and optionally disable Log in with email) in the Log-in setup section.
Neue Anwendung (du solltest dann sicherstellen, dass du in der neuen Galerie-Ansicht bist)
Deine eigene Anwendung erstellen wählen
Die folgenden Informationen eingeben:
Name: Clockify
Jede andere Anwendung integrieren, die man in der Galerie nicht findet
Auf Erstellen klicken und zu Eigenschaften navigieren und die Felder ausfüllen:
Logo: z. B. Clockify-Logo hochladen
"Benutzerzuweisung erforderlich" und "Für Benutzer sichtbar" ggf. optional ändern
Klicke auf Speichern, um den Vorgang abzuschließen
Schritt 3: Clockify
Im Abschnitt Workspace Settings > Sicherheit einreichen:
Klicke auf Hinzufügen im Tag SSO Configuration wählen
Wähle SAML 2.0 as the Authentication type
Wähle Azure in the IdP Templates dialog box
Klicke auf Next
Once you get the SAML 2.0 authentication template, go back to Microsoft Entra.
Step 4: Microsoft Entra ID SSO configuration
Zu Einmalige Einmeldung in der Seitenleiste navigieren
SAML wählen
Basic-SAML.Konfiguration(zur Bearbeitung auf den Schtift klicken):
Identifier (Entity ID): Das ist, wo du deine Subdomain-Adresse eingibst, z. B. https://yourcompanysubdomain.clockify.me/
Reply URL (Assertion Consumer Service URL): Zu Clockify zurücknavigieren und die bereits erstellte Reply URL kopieren: z. B.https://global.api.clockify.me/auth/saml2
Klicke Speichern an und mache mit SAML-Zertifikat weiter (zur Bearbeitung auf den Stift klicken):
Neues Zertifikat
Du solltest Änderungen speichern und auf die 3 Punkte beim Inaktiv-Zertifikat klicken, "Zertifikat als aktiv festlegen" wählen und "Ja" anklicken.
Jetzt solltest du die Seite erneut laden, um die Änderungen zu sehen.
Schritt 5: Clockify
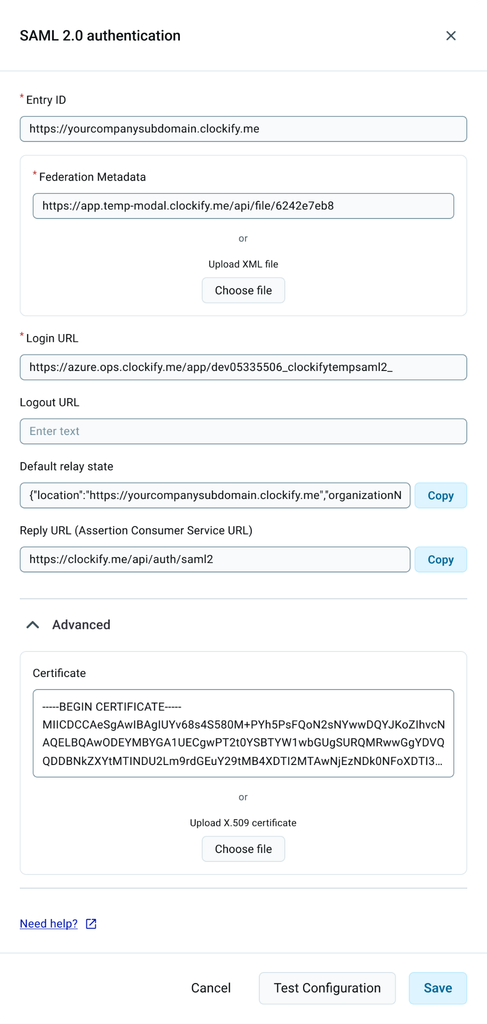
Entity Id: This is where you put your subdomain address, in our case it’s https://yourcompanysubdomain.clockify.me/
Federation Metadata: In Microsoft Entra, find App Federation Metadata Url under SAML Certificates, then copy/paste it into Clockify
Anmelde-Url: In Microsoft Entra, find Anmelde-URL under the Set up Clockify section, then copy/paste it into Clockify
Der Bildschirm sollte so aussehen:
Nach der Eingabe aller erforderlichen Daten kannst du dich entscheiden, deine Konfiguration zu testen, indem du auf die Schaltfläche Konfiguration testen klickst. Diese Aktion stellt die Genauigkeit der angegebenen Informationen sicher. Wenn alles korrekt ist, wird die Schaltfläche Konfiguration testen button will be replaced with the "Konfiguration abschließen" gewechselt.
Klicke auf "Konfiguration abschließen" and enable Log in with SAML 2.0 (and optionally disable Log in with email) in the Log-in Setup section.
Step 6: Assign application in Microsoft Entra
Navigate to Users and Groups in the sidebar (where you choose which users from your Entra account will be able to access Clockify)
Oder, wenn du einen regionalen Server verwendest, solltest du eine der regionalen URLs hinzufügen.
Dann solltest du im Abschnitt Aufträge nach unten scrollen, die Option Zugriff jedem Benutzer in deiner Organisation zulassen markieren und auf Speichern klicken, um die Aktion abzuschließen.
Dein Bildschirm sollte so aussehen:
Schritt 3: SSO-Konfiguration in Clockify hinzufügen
Next, in Clockify, in the Workspace Settings > Security page where you created your subdomain:
Klicke auf Hinzufügen im Tag SSO Configuration wählen
Wähle OAuth 2.0 as the Authentication type
Wähle Okta as the IdP Template
Klicke auf Next
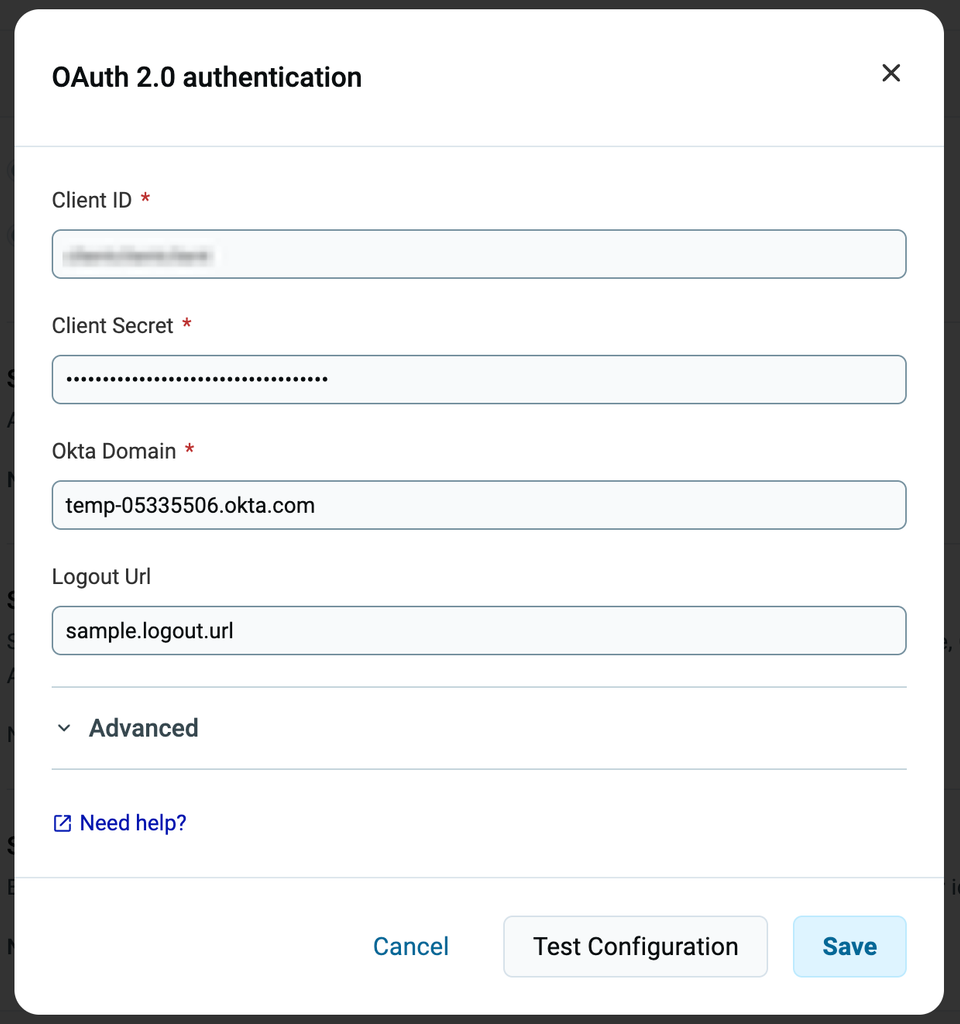
Im Abschnitt OAuth 2.0 (OIDC) authentication die folgenden Informationen eingeben:
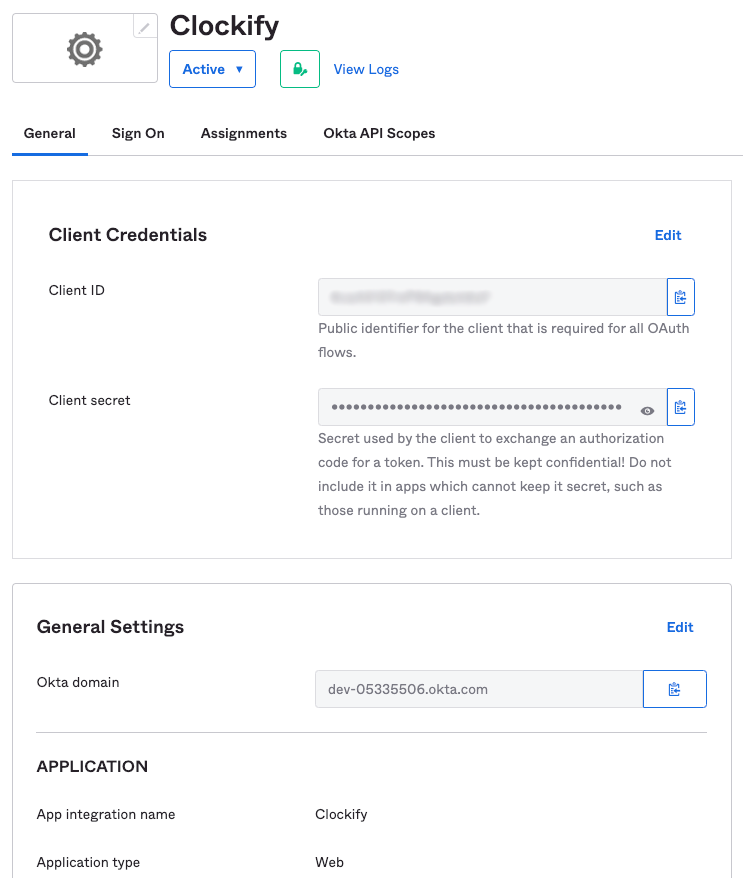
Client-ID: sie wurde in Okta im vorigen Schritt generiert; du solltest sie aus dem Abschnitt Anmeldeinformationen des Kunden kopieren
Clientschlüssel (Client Secret): gleich wie die Kunde-ID; du solltest ihn aus dem Abschnitt Anmeldeinformationen des Kunden kopieren
Okta Domain: In Okta, copy it from General Settings, Okta domain field (Note: Enter the domain name only, for example:, for example: domain_name.okta.com instead of https://domain_name.okta.com)
Abmelde-URL: Die Abmelde-URL optional hinzufügen, um die Umleitung nach der Abmeldung einzurichten
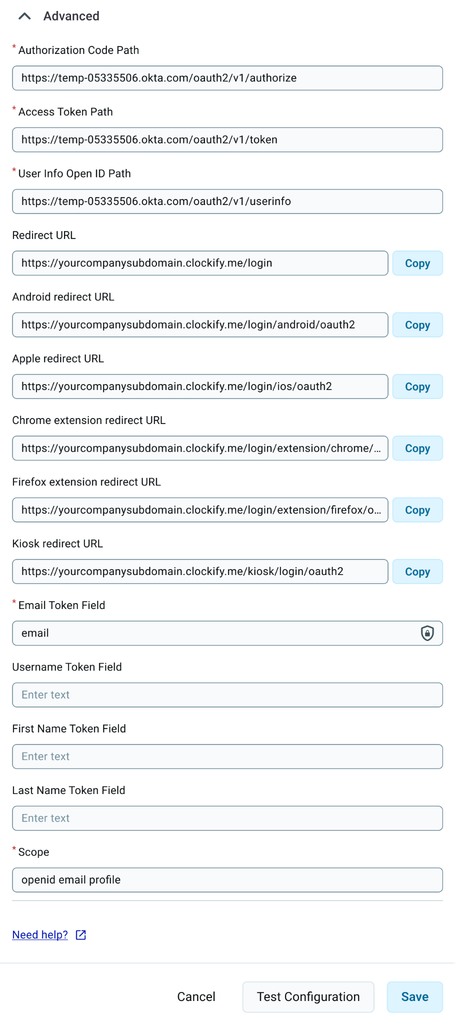
Der Abschnitt Erweitert ist bereits ausgefüllt (automatisch generiert)
Der Bildschirm sollte so aussehen:
und
Schritt 4: Anwendung in Okta zuweisen
In Okta:
Zu Anwendungen navigieren
Clockify wählen
Im Tab Aufgaben auf Zuweisen klicken
Personen/Gruppen zuweisen wählen, anhängig davon, wer von deinem Okta-Konto auf Clockify zugreifen möchte
After entering all required data in Clockify, you can choose to verify your configuration by clicking the Konfiguration testen klickst. Diese Aktion stellt die Genauigkeit der angegebenen Informationen sicher. Wenn alles korrekt ist, wird die Schaltfläche Konfiguration testen button will be replaced with the "Konfiguration abschließen" gewechselt.
Klicke auf "Konfiguration abschließen" klicken, um den Vorgang abzuschließen und Log in with Oauth 2.0 in the Log-in Setup section. Optionally, disable Log in with email.
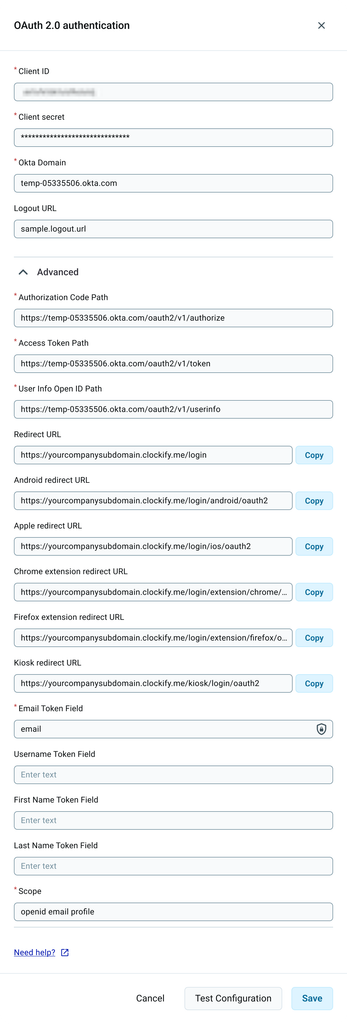
Dein Bildschirm in Clockify sollte etwa so aussehen:
Das ist alles! Jetzt können sich Benutzer deines Arbeitsbereichs und du bei deinem Arbeitsbereich mit OAuth 2.0 (OIDC) anmelden.