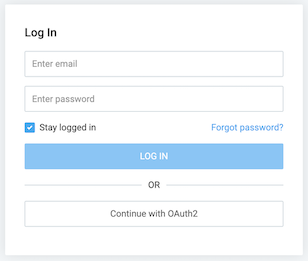
O Single Sign-On (SSO) é um método de autenticação que permite que sua equipe faça login no Clockify usando as credenciais já existentes da empresa (por exemplo, Okta, Microsoft Entra, Google). Isso elimina a necessidade de senhas separadas e centraliza o controle de acesso.
Nota
Esta é uma funcionalidade paga, que você pode ativar atualizando seu espaço de trabalho para o plano Enterprise.
O que acontece quando o SSO é ativado?
Após o SSO ser ativado e configurado para o seu espaço de trabalho:
Os usuários não usarão mais uma senha específica do Clockify. Em vez disso, serão autenticados por meio do Provedor de Identidade (IdP) da sua organização.
Se ativado, novos usuários que fizerem login via SSO pela primeira vez terão uma conta do Clockify criada automaticamente e adicionada ao seu espaço de trabalho.
Sua equipe acessará o Clockify por meio do seu subdomínio personalizado (ex.: suaempresa.clockify.me).
Nota
Ao acessar seu subdomínio personalizado pela primeira vez, você deverá verificar sua identidade por meio de uma senha de uso único (OTP) para atender aos nossos padrões de segurança atualizados. Essa camada extra de segurança é exigida apenas no primeiro login.
A ativação do SSO altera a forma como sua equipe acessa suas contas:
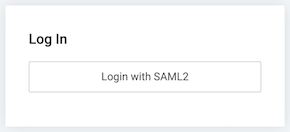
1. Os usuários acessam o subdomínio personalizado do seu espaço de trabalho, como acmecorp.clockify.me. 2. Ao clicar em Fazer login com SSO, o usuário será redirecionado para a página de login da sua empresa (como Okta ou Microsoft). 3. Após inserir as credenciais da empresa, o usuário é redirecionado automaticamente de volta ao Clockify, já autenticado.
Aviso
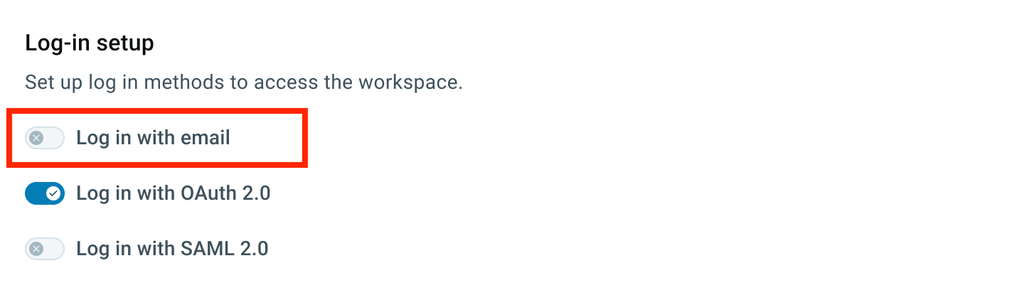
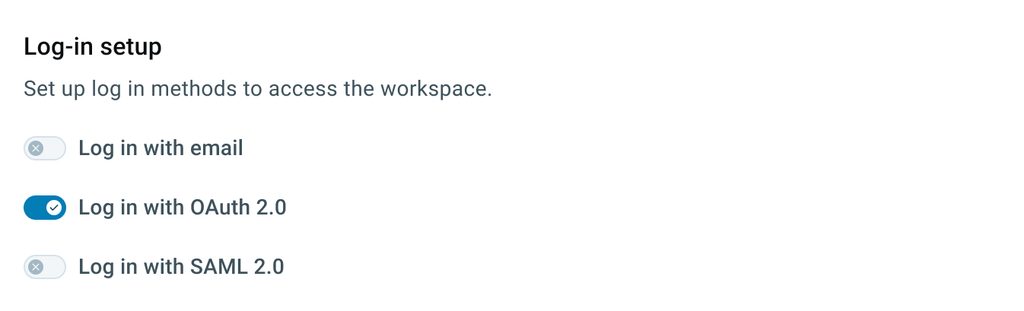
Se você desativar a opção Fazer login com e-mail, os usuários serão obrigados a usar o SSO, impedindo logins com combinações padrão de e-mail e senha para máxima segurança.
Configurando um domínio personalizado
Nota
Para usar o SSO, primeiro você precisa mover seu espaço de trabalho para um subdomínio. Depois disso, poderá configurar as opções de SSO e desativar outros métodos de login.
Movendo para um subdomínio
Antes de configurar e começar a usar o SSO para autorização, você precisa mover o domínio do aplicativo Clockify para um subdomínio personalizado.
Ao atualizar sua assinatura do Clockify para o plano Enterprise, o botão Editar para SSO será ativado nas configurações do espaço de trabalho, permitindo que você insira seu subdomínio preferido e mova seu espaço de trabalho para ele.
Para configurar um subdomínio:
Navegue até Configurações do espaço de trabalho > Segurança
Clique em Editar na opção Subdomínio
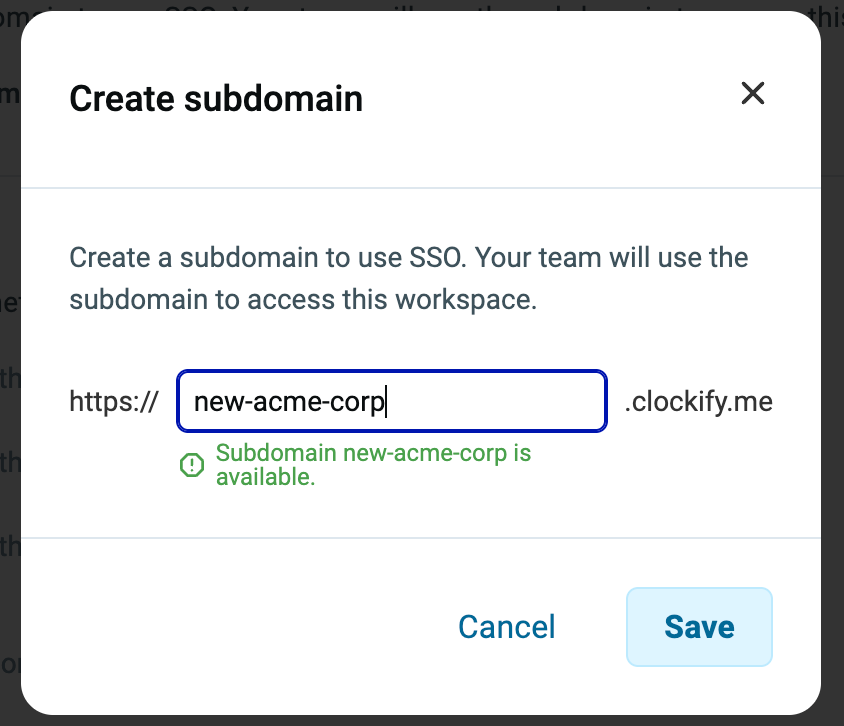
Digite seu subdomínio personalizado no campo fornecido
Clique em Salvar e, em seguida, em Criar para confirmar a ação
Depois de criar o subdomínio e mover o espaço de trabalho, o login com o Google deixará de funcionar para você e seus usuários.
No entanto, se quiser continuar usando o login com o Google, será necessário configurá-lo manualmente por meio do OAuth 2.0 (OIDC) para SSO.
Acessando o Clockify por um subdomínio
Depois de criar seu subdomínio, você será automaticamente desconectado de todos os dispositivos e aplicativos nos quais estiver conectado com sua conta Clockify. Você só poderá acessar o aplicativo por meio do subdomínio criado (ex.: https://mycompany.clockify.me/login).
Espaços de trabalho no subdomínio
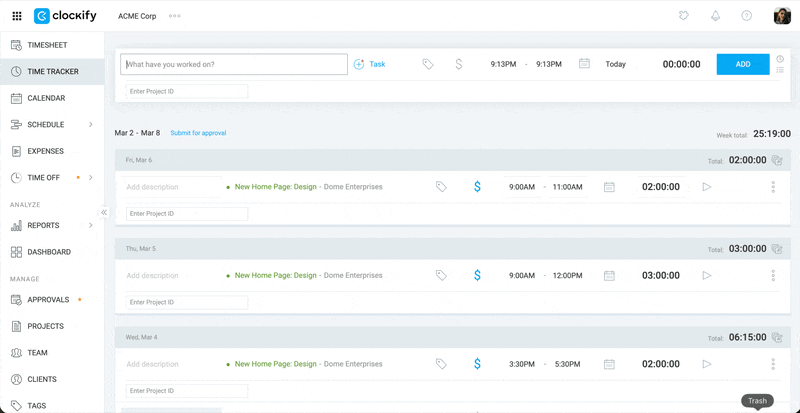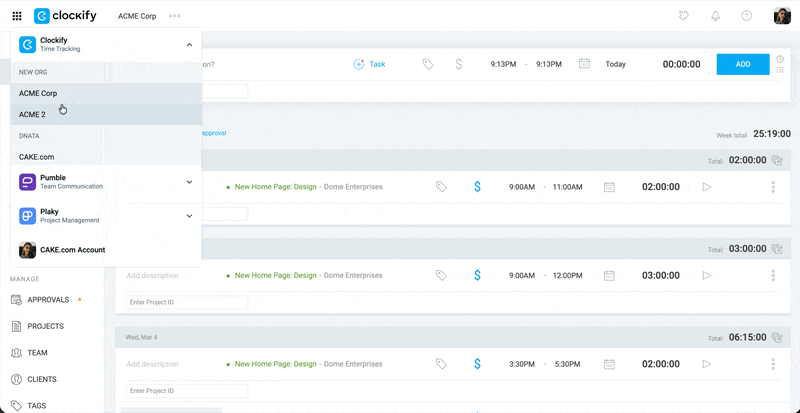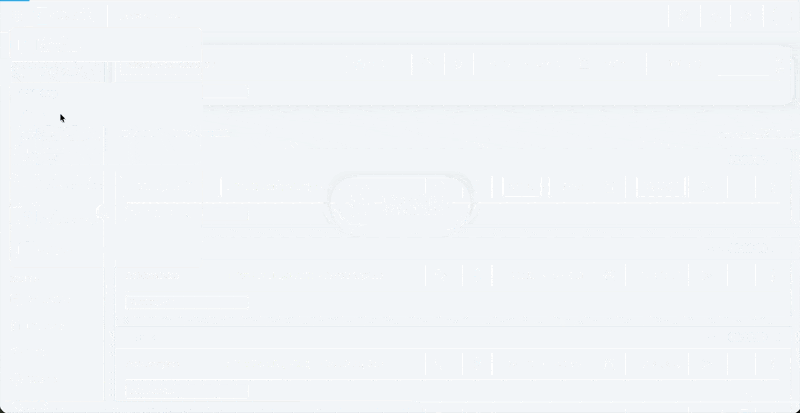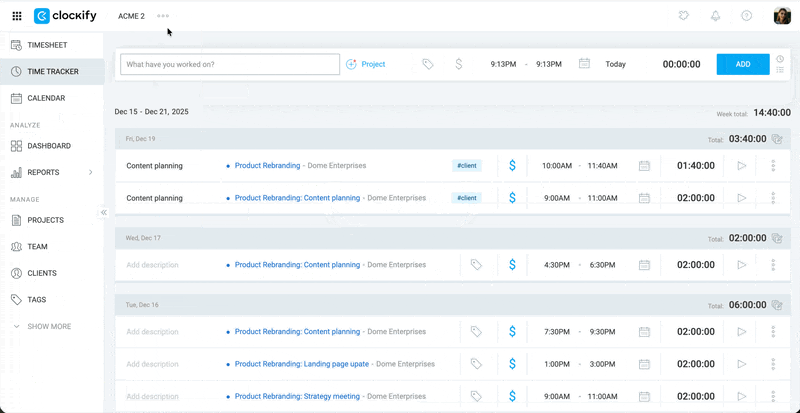
Para acessar vários espaços de trabalho, faça login no domínio principal do Clockify. Use o seletor de espaços de trabalho (ícone de nove pontos) para alternar entre eles.
Alterando o subdomínio
Informação
Ao alterar o URL, todos os usuários serão desconectados e deverão acessar o espaço de trabalho pelo novo endereço.
Você pode alterar o URL do subdomínio a qualquer momento.
Se a assinatura do plano Enterprise for cancelada:
Você será redirecionado para o domínio principal quando a assinatura expirar
Seu subdomínio estará disponível para uso por outras pessoas
Seus usuários deverão fazer login com e-mail e senha
Chaves de API no subdomínio
Por motivos de segurança, cada usuário em um subdomínio recebe uma chave de API exclusiva que funciona apenas para esse espaço de trabalho, o que significa que ninguém pode acessar os dados desse subdomínio, a menos que tenha a devida autorização.
Se, por exemplo, houver um usuário com dois espaços de trabalho diferentes, ambos no plano Enterprise, os proprietários desses espaços não poderão visualizar ou acessar os dados uns dos outros.
Convidar novos usuários
Após acessar o espaço de trabalho no subdomínio, você pode convidar usuários individualmente por e-mail (como antes) ou permitir que entrem sem convite.
Para permitir que qualquer pessoa entre no espaço de trabalho, marque a opção Usuários podem ingressar sem convite.
Se você usar o SSO e alguém sem uma conta fizer login, uma conta será criada automaticamente para essa pessoa, permitindo que ela acesse o espaço de trabalho.
Se você habilitar a opção Entrar com login com e-mail, os usuários poderão criar uma conta e ingressar automaticamente no espaço de trabalho.
Configurando o SSO
Se você quiser usar o SSO em dispositivos móveis (Android ou iOS), todas as configurações de SSO suportadas pelo Clockify devem incluir links no formato [subdomíniodasuaempresa].clockify.me. Por exemplo, na seção URL de redirecionamento, adicione https://subdomíniodasuaempresa.clockify.me/login/android/oauth2 ou https://subdomíniodasuaempresa.clockify.me/login/ios/oauth2.
Clockify é compatível com os principais provedores de identidade SSO:
Apenas o proprietário do espaço de trabalho pode acessar a aba Autenticação, gerenciar o subdomínio, configurar o SSO e ativá-lo ou desativá-lo.
Se você quiser obrigar todos os usuários a fazer login com SSO, desative a opção Entrar com e-mail. Após salvar essa alteração, as senhas deixarão de funcionar e os usuários deverão usar SSO para acessar suas contas.
As configurações de SSO podem ser editadas ou removidas a qualquer momento. Caso sejam removidas, os usuários voltarão a acessar usando e-mail e senha.
O proprietário do espaço de trabalho pode sempre acessar usando o e-mail original por meio de: https://mysubdomain.clockify.me/login-owner
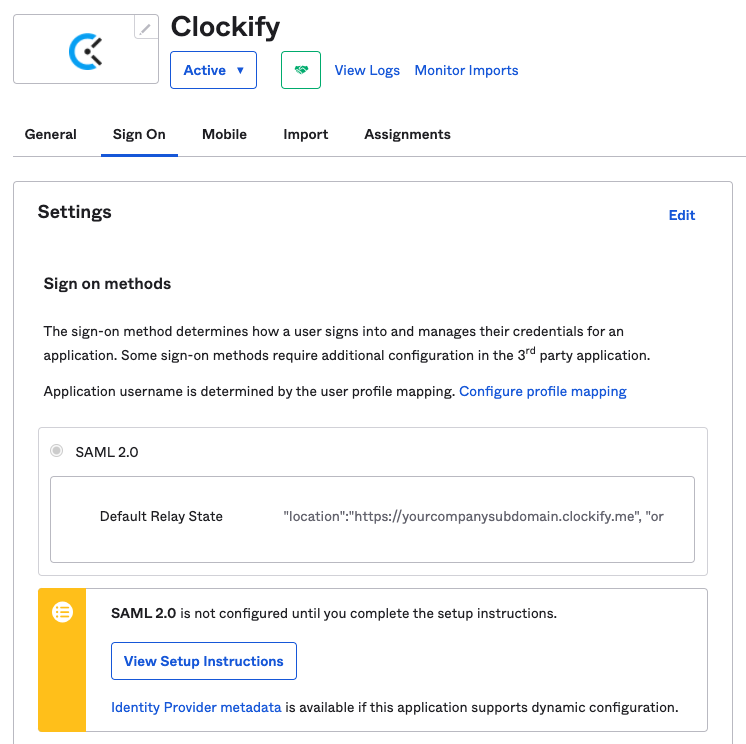
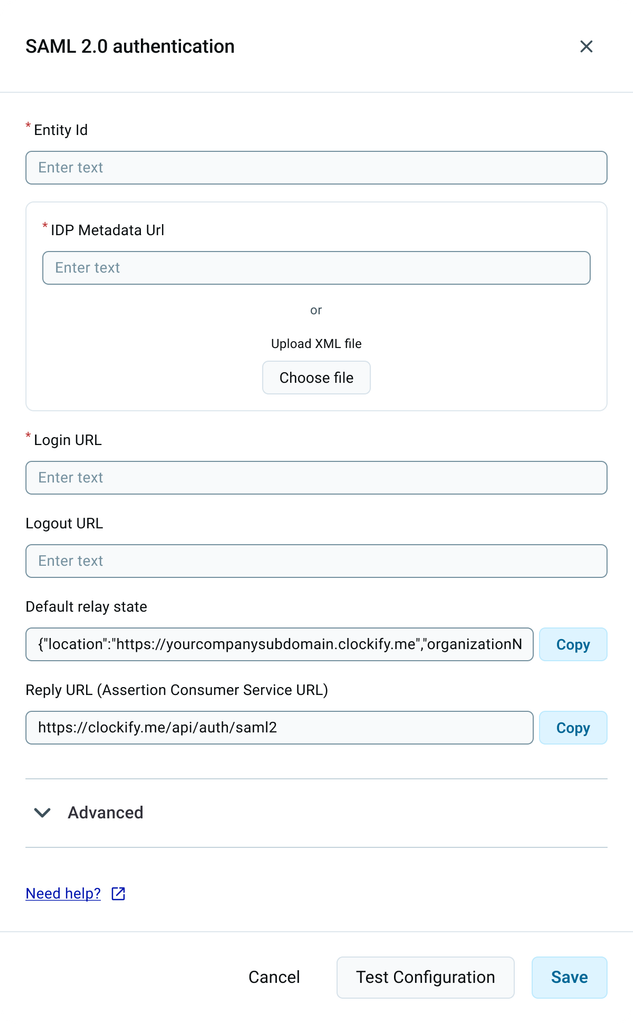
Para adicionar o estado de retorno (Relay State) padrão, use os parâmetros abaixo:
Nota
Certifique-se de usar chaves e colocar aspas retas em vez de curvilíneas, ou não funcionará.
Exemplo de estado de retorno (Relay State) padrão:
No formato de Configurações gerais insira as seguintes informações e clique em Avançar:
Nome do aplicativo: p. ex., Clockify
Logo: por exemplo baixe o logotipo do Clockify
No formulário Configurar SAML, insira as seguintes informações:
URL de login único (ou ACS): URL específico para o qual as asserções SAML do Okta devem ser enviadas (por exemplo, https://global.api.clockify.me/auth/saml2)
URI de público (ID da entidade no seu aplicativo): identificador exclusivo do seu aplicativo personalizado; igual ao ID da entidade no campo de autenticação SAML (por exemplo, https://yourcompanysubdomain.clockify.me)
Estado de encaminhamento padrão : Autenticação iniciada pelo IdP, permitindo que os usuários acessem o Clockify diretamente a partir do painel do Okta.
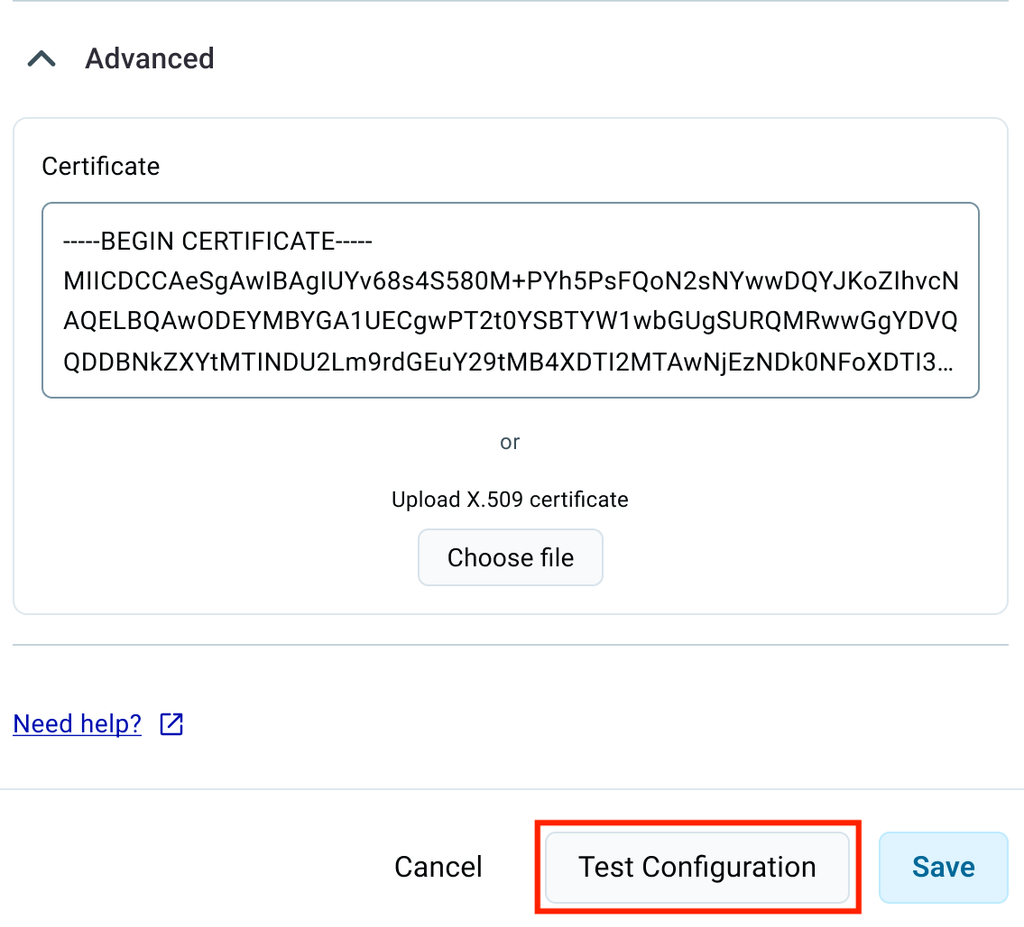
Após inserir todos os dados necessários, você pode optar por verificar sua configuração clicando no botão Testar configuração. Dessa forma, você terá certeza da precisão das informações fornecidas. Se tudo estiver correto, o botão Testar configuração será substituído pelo botão Concluir configuração.
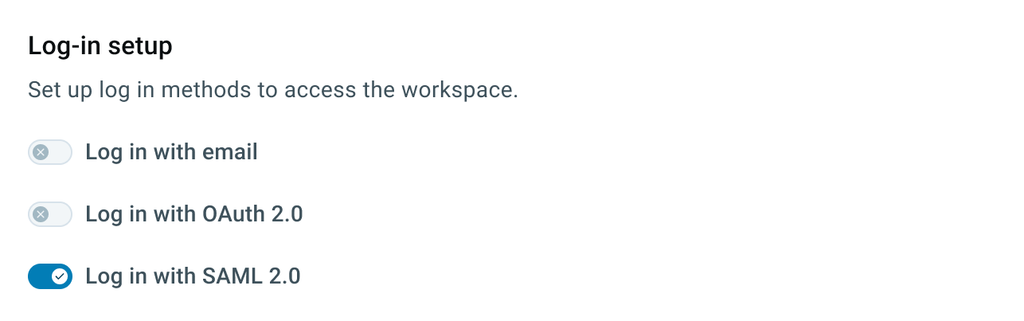
Clique em Concluir configuração para finalizar o processo e ativar o Login com SAML 2.0 na seção Configuração de login. Opcionalmente, desative o Login com e-mail.
4º Passo: Atribuir o aplicativo no Okta
Em Okta
Navegue até Aplicativos
Escolha Clockify
Na aba Atribuições clique em Atribuir
Escolha Atribuir a Pessoas/Grupos dependendo de quem em sua conta Okta você gostaria de permitir o acesso ao Clockify
E é isso! Agora você e os usuários do seu espaço de trabalho podem entrar nele com SAML2.
3º Passo: Adicione configuração de SSO ao Clockify
Na página Configurações do espaço de trabalho > Segurança:
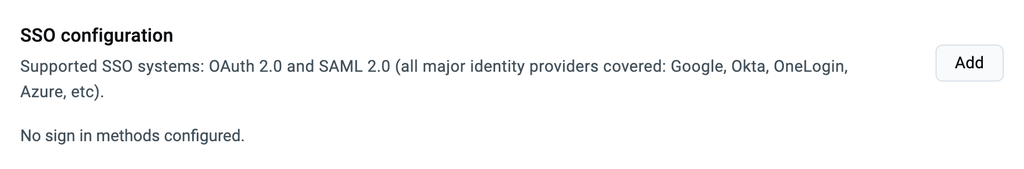
Clique em Adicionar na opção Configuração de SSO
Escolha SAML 2.0 como tipo de autenticação
Escolha OneLogin como modelo de IdP e preencha os seguintes campos:
Público (ID da entidade): Clockify
URL de Metadados: Vá para OneLogin > SSO e copie a do emissor te cole em URL de Metadados no Clockify
URL de Login: Copie e cole o Endpoint SAML 2.0 (HTTP) da seção SSO no OneLogin
Na seção Avançado, insira:
Certificado: copie/cole o Certificado X.509 de Ver detalhes, SSO no OneLogin
4º Passo: Atribua o aplicativo no OneLogin
Em OneLogin:
Vá para Usuários (é aqui que você escolhe quais usuários da sua conta OneLogin poderão acessar o Clockify).
Clique em um usuário específico
Em Aplicativos, clique no sinal + para adicionar um aplicativo
Escolha Clockify
Clique em Continuar e Salvar
Após inserir todos os dados necessários no Clockify, você pode optar por verificar sua configuração clicando no botão Testar configuração. Essa ação garante a precisão das informações fornecidas. Se tudo estiver correto, o botão Testar configuração será substituído pelo botão Concluir configuração.
Clique em Concluir configuração para finalizar o processo e ativar o Login com SAML 2.0 na seção Configuração de login. Opcionalmente, desative o Login com e-mail.
E é isso! Agora você e os usuários do seu espaço de trabalho podem fazer login com o SAML 2.0.
Navegue até a página Configurações do espaço de trabalho > Segurança
Clique em Adicionar na opção Configuração de SSO
Escolha SAML 2.0 como tipo de autenticação
Clique em Avançar
Escolha Google como modelo de IdP
2º Passo: criar aplicativo no Google
Google:
Crie uma conta do Google e acesse a página do Administrador
Escolha Adicionar aplicativo SAML personalizado em Adicionar aplicativo
Insira as seguintes informações: – Nome do aplicativo: p. ex. https://yourcompanysubdomain.clockify.me – Descrição: p. ex., Aplicativo de demonstração SAML2 do Clockify – Ícone do aplicativo: adicione um ícone (opcional)
Clique em Continuar
Você avançará para a tela de Detalhes do provedor de identidade do Google Google:
Baixe a URL dos metadados do IdP e faça o upload no campo URL dos metadados do IdP no Clockify
Copie a URL de SSO e cole no campo URL de Login no Clockify Clockify:
Clique em Continuar Google:
Você avançará para a tela de detalhes do Provedor de serviços
Insira o seguinte: – URL do ACS: Copie e cole a URL de resposta do Clockify, p. ex., https://global.api.clockify.me/auth/saml2 – ID da entidade: Identificador exclusivo do seu aplicativo personalizado, p. ex., Clockify – URL inicial: Copie e cole o Estado de retorno padrão do Clockify, p. ex., {"location":"https://yourcompanysubdomain.clockify.me","organizationName":"yourcompanysubdomain"}
Clique em Continuar
Você avançará para a tela de Mapeamento de atributos
Clique em Concluir para finalizar o processo
Após inserir todos os dados necessários no Clockify, você pode optar por verificar sua configuração clicando no botão Testar configuração. Essa ação garante a precisão das informações fornecidas. Se tudo estiver correto, o botão Testar configuração será substituído pelo botão Concluir configuração.
Agora que você concluiu todas as etapas e criou o aplicativo, abra as configurações do aplicativo e, em Status do serviço, ative o aplicativo para todos.
O aplicativo que você criou aparecerá no espaço de trabalho do Google para todos os usuários desse espaço de trabalho.
Dê um nome descritivo ao aplicativo, selecione a categoria e carregue um logotipo
Verifique o Single Sign-on (SAML)
Clique em Continuar
Confirme que você é o Administrador do aplicativo
Uma nova página com instruções de SSO será aberta e você poderá prosseguir para a próxima etapa. A página contém as Instruções de configuração de SSO, que incluem o arquivo XML de metadados do IdP.
Baixe os metadados do IdP do Rippling.
3º Passo: Adicione configuração de SSO ao Clockify
Na página Segurança onde você criou seu subdomínio:
Clique em Adicionar na opção Configuração de SSO
Escolha SAML 2.0 como tipo de autenticação e clique em Avançar
Escolha Rippling como modelo de IdP
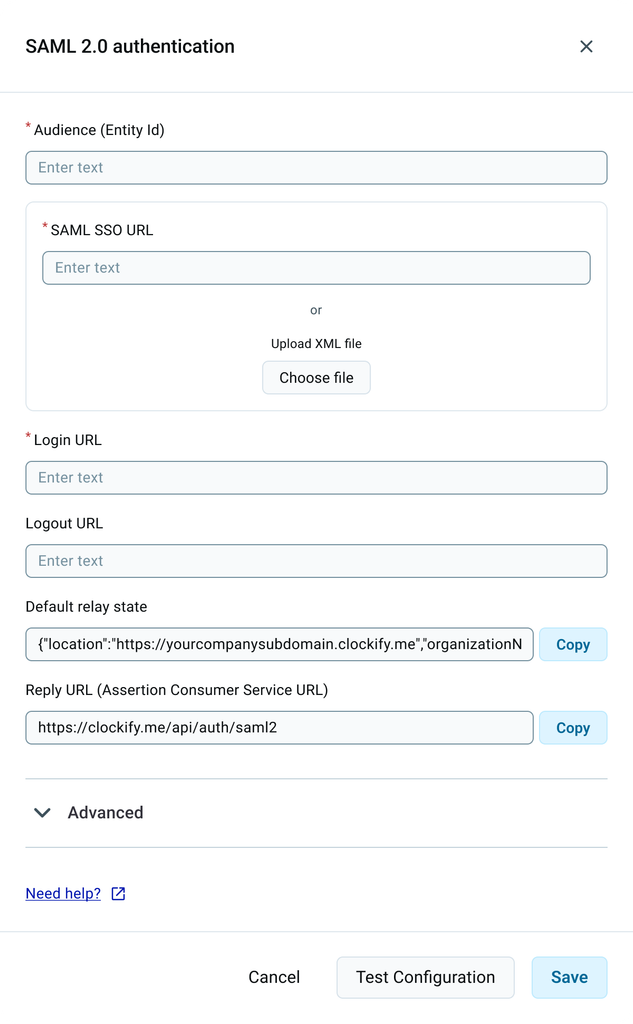
Na aba SAML 2.0 authentication insira as seguintes informações:
Carregue o arquivo XML de metadados do IdP que você baixou na Etapa 2 ou
Copie e cole a URL de metadados do IdP do Rippling
URL de Login: Copie e cole a URL de SSO/URL de destino do Rippling
Após inserir todos os dados necessários, você pode optar por verificar sua configuração clicando no botão Testar configuração. Dessa forma, você terá certeza da precisão das informações fornecidas. Se tudo estiver correto, o botão Testar configuração será substituído pelo botão Concluir configuração.
Clique em Concluir configuração para finalizar o processo e ativar o Login com SAML 2.0 na seção Configuração de login. Opcionalmente, desative o Login com e-mail.
4º Passo: Atribuir aplicativo no Rippling
Volte para Rippling.
Na página Instruções de SSO, role para baixo e insira o seguinte:
URL do ACS: copie/cole o URL de resposta do Clockify
ID da entidade do provedor de serviços: copie/cole o ID da entidade do Clockify
Clique em Ir paraPróxima etapa
Escolha as Acessar regras que você deseja
Escolha o Tempo de Provisionamento que deseja
Configure o SSO para administradores, se necessário
Configure os atributos do grupo, se necessário
Clique em Conectar via Rippling se quiser verificar a conexão entre aplicativos ou simplesmente Continuar
E é isso! Você instalou seu aplicativo no Rippling com sucesso e agora você e seus usuários podem fazer login no seu espaço de trabalho com o SAML 2.0.
Na página Segurança onde você criou seu subdomínio:
Clique em Adicionar na opção Configuração de SSO
Escolha SAML 2.0 como tipo de autenticação e clique em Avançar
Escolha JumpCloud como modelo de IdP
3º Passo: Criar aplicativo no JumpCloud
Navegue até SSO na barra lateral à esquerda
Clique em + para adicionar um novo aplicativo
Escolha aplicativo SAML personalizado
Em Informações do aplicativo, insira o seguinte:
Rótulo de exibição:
Rótulo de exibição: Nome do aplicativo, p. ex., Clockify
Logo: por exemplo baixe o logotipo do Clockify
Na aba SSO, você pode prosseguir para a próxima etapa. A página contém as Instruções de configuração de SSO, que incluem o arquivo XML de metadados do IdP. Baixe os metadados do IdP do JumpCloud e salve para depois.
Em Mapeamento de atributo do usuário adicione mapeamento de atributos Nome do atributo do provedor de serviços ao Nome do atributo JumpCloud
Clique em Ativar
Abra o aplicativo que você criou
Clique em Certificado IDP válido à esquerda e baixe o certificado
Clique em Salvar
Você criou com sucesso seu aplicativo no JumpCloud. Agora você pode decidir quais usuários da sua conta JumpCloud poderão acessar o Clockify e finalizar a configuração no Clockify.
4º Passo: Concluir a configuração do SSO no Clockify
Navegue de volta para o Clockify
No formulário de Autenticação SAML 2.0, insira as seguintes informações:
URL de Metadados -faça upload do arquivo IdP Metadata XML que você baixou no 3º passo
IdP Url: Copy/paste IDP URL from JumpCloud
Avançado: copiar/colar o certificado IDP do JumpCloud
Após inserir todos os dados necessários, você pode optar por verificar sua configuração clicando no botão Testar configuração. Essa ação garante a precisão das informações fornecidas. Se tudo estiver correto, o botão Testar configuração será substituído pelo botão Concluir configurações.
Clique em Concluir configuração para finalizar o processo e ativar o Login com SAML 2.0 na seção Configuração de login. Opcionalmente, desative o Login com e-mail.
Assim que mudar para o subdomínio, o login padrão do Google deixará de funcionar e você precisará configurá-lo manualmente para continuar usando.
A configuração do login do Google é rápida e fácil.
Você precisa ter uma conta do G Suite ou do Cloud Identity para fazer isso.
Você precisa Set up OAuth 2.0 na sua conta do Google, criar um projeto e obter a ID de cliente do OAuth 2.0 para um aplicativo Web.
No Google Cloud Platform, navegue até APIs e Serviços e escolha Credenciais. Abra o projeto/aplicativo que criou e cole https://yourclockifysubdomain.clockify.me/login em URIs de redirecionamento autorizados.
Você também deve adicionar os seguintes URIs para que o login por OAuth funcione nos aplicativos móveis do Clockify:
Observe que as URIs para espaços de trabalho em subdomínio não exibirão nenhum indicador regional se você estiver usando um dos servidores regionais para hospedagem.
No Clockify, vá para a página Configurações do espaço de trabalho > Segurança
Clique em Adicionar na opção Configuração de SSO
Escolha OAuth 2.0 como tipo de autenticação
Escolha Google na caixa de diálogo de modelos de IdP
Clique em Avançar
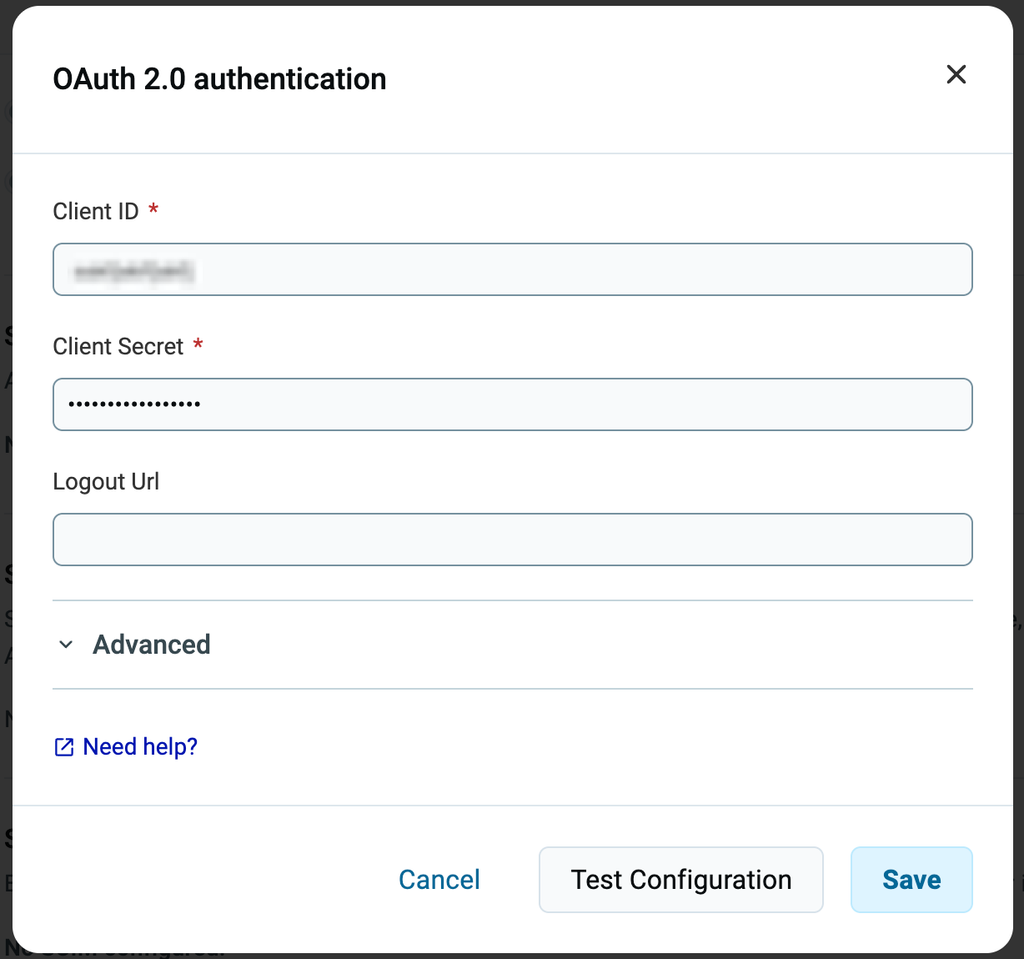
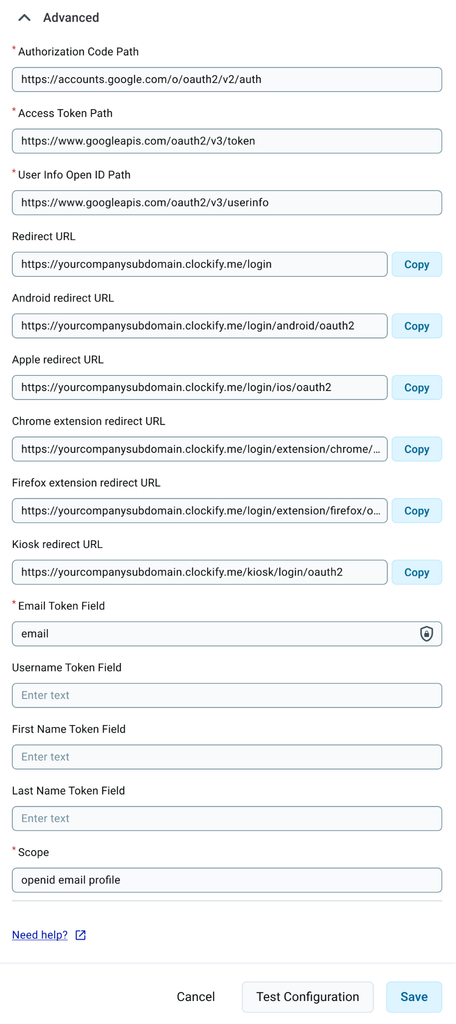
Copie e cole o ID do cliente e a Chave secreta do cliente do seu aplicativo Google, conforme mostrado no exemplo abaixo (os campos na seção Avançado serão preenchidos automaticamente)
Sua tela deve ser semelhante a esta:
e
Após inserir todos os dados necessários, você pode optar por verificar sua configuração clicando no botão Testar configuração. Essa ação garante a precisão das informações fornecidas. Se tudo estiver correto, o botão Testar configuração será substituído pelo botão Concluir configurações.
Clique em Concluir configuração para finalizar o processo. Escolha Fazer login com OAuth 2.0 para começar a usar o login do Google. Opcionalmente, você pode obrigar todos a usarem a identidade do Google da empresa para fazer login, desativando o Fazer login com e-mail na seção Configuração de login.
2º Passo: Adicionar configurações de SSO no Clockify
Na página Configurações do espaço de trabalho > Segurança:
Clique em Adicionar na opção Configuração de SSO
Escolha OAuth 2.0 como tipo de autenticação
Escolha Azure na caixa de diálogo de modelos de IdP
Copiar URL de redirecionamento
3º Passo: Registrar aplicativo no Microsoft Entra ID
Navegue até Registros de aplicativos
Clique em Novo registro
Digite as seguintes informações:
Informação:
Nome: Clockify
Tipos de conta suportados: Escolha o que preferir; no nosso caso é Contas apenas neste diretório organizacional (Apenas diretório padrão - Leatário único)
URI de redirecionamento: cole o URL de redirecionamento que você copiou da Etapa 2; https://yourcompanysubdomain.clockify.me/login (também pode ser: https://yourcompanysubdomain.clockify.me/login/ios/oauth2 ou https://yourcompanysubdomain.clockify.me/login/android/oauth2) e clique em Registrar para continuar
Ou, se estiver usando um dos servidores regionais, você deve adicionar uma das URLs regionais.
4º Passo: Configurar (Clockify e Microsoft Entra ID)
Configurar o Microsoft Entra ID:
Certificados e Segredos:
Escolha Novo segredo do cliente
Descrição: Clockify
Expira: Nunca
Clique em Adicionar
Segredo do cliente: Copie/cole o valor deste segredo do cliente
Permissões de API:
Adicionar uma permissão
Microsoft Graph
Verifique o openid em Permissões delegadas
Adicionar permissões (você pode verificar outras permissões como e-mail e perfil)
Recarregue a página
Volte para a Visão geral
Configurar o Clockify:
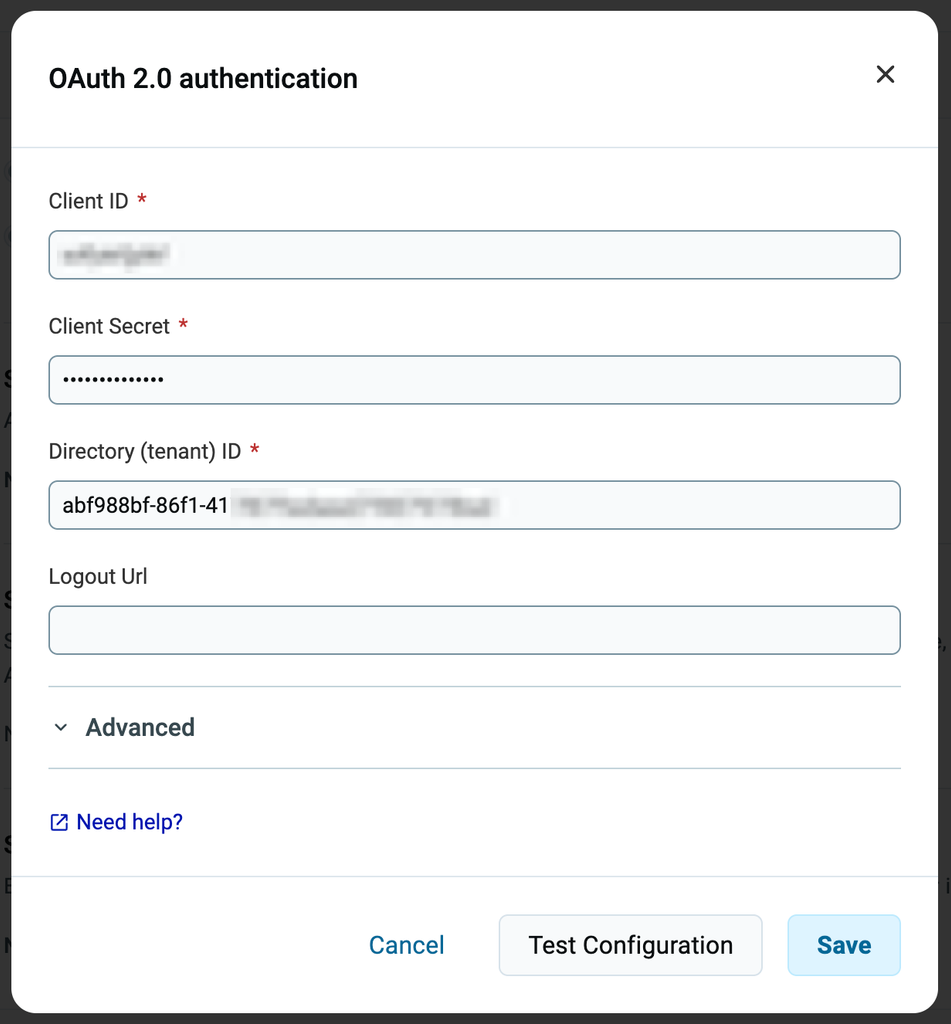
Autenticação OAuth 2.0::
ID do cliente: Vá para o Azure — Visão geral — ID do aplicativo (cliente): copie o valor e cole de volta no Clockify
Segredo do cliente: isso já deve estar preenchido na etapa anterior (Certificados e Segredos)
ID do diretório (inquilino): Vá para o Azure — Visão geral — ID do diretório (inquilino), copie o valor e cole de volta no Clockify
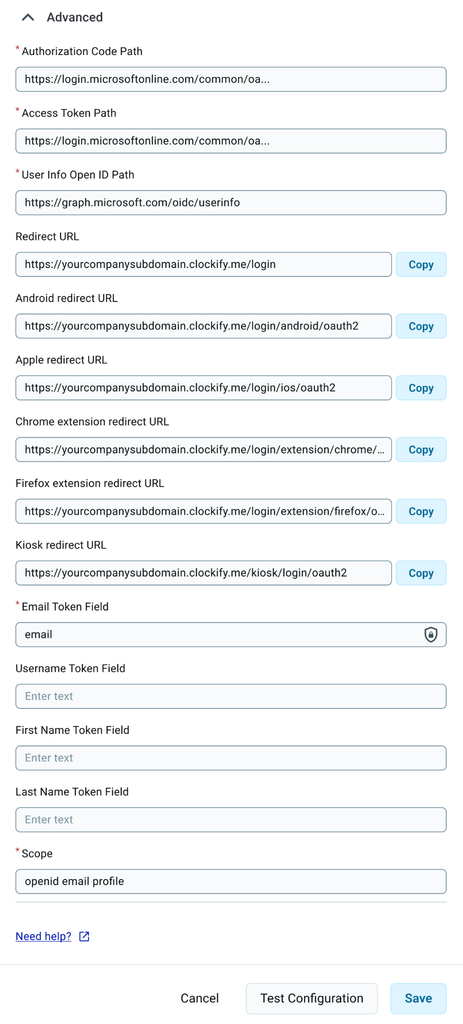
Os campos na seção Avançado serão pré-preenchidos.
A tela do Clockify deve se parecer com isto:
e
Após inserir todos os dados necessários, você pode optar por verificar sua configuração clicando no botão Testar configuração. Essa ação garante a precisão das informações fornecidas. Se tudo estiver correto, o botão Testar configuração será substituído pelo botão Concluir configurações.
Clique em Concluir configuração para finalizar o processo. Escolha Fazer login com OAuth 2.0 (e opcionalmente desative Fazer login com e-mail) na seção Configuração de login.
Novo aplicativo (certifique-se de estar na nova visualização da galeria)
Escolha Criar seu próprio aplicativo
Digite os seguintes dados:
Nome: Clockify
Integrar qualquer outro aplicativo que não encontre na galeria
Clique em Criar, navegue até Propriedades e preencha os campos:
Logo: por exemplo carregar o logotipo do Clockify
Opcionalmente, altere a atribuição obrigatória do usuário e Visível para os usuários se necessário
Clique em Salvar para concluir o processo.
3º Passo: Clockify
Na página Configurações do espaço de trabalho > Segurança:
Clique em Adicionar na opção Configuração de SSO
Escolha SAML 2.0 como tipo de autenticação
Escolha Azure na caixa de diálogo de modelos de IdP
Clique em Avançar
Assim que obtiver o modelo de autenticação SAML 2.0, volte para o Microsoft Entra.
4º Passo: Configuração de SSO no Microsoft Entra ID
Navegue até Login único na barra lateral
Escolha SAML
Configuração básica do SAML (clique no lápis para editar):
Identificador ((ID da entidade)): Aqui é onde você insere o endereço do seu subdomínio, p. ex., https://yourcompanysubdomain.clockify.me/
Clique em Salvar e continue com Certificado SAML: (clique no lápis para editar):
Novo certificado
Salve as alterações e clique nos 3 pontos no certificado Inativo, escolha Tornar certificado ativo e clique em Sim.
Agora atualize a página para ver as alterações.
5º Passo: Clockify
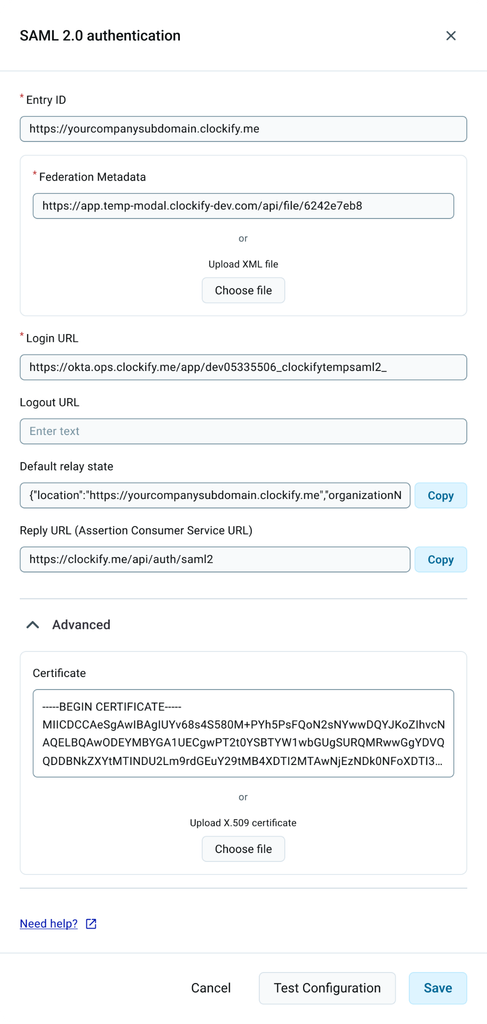
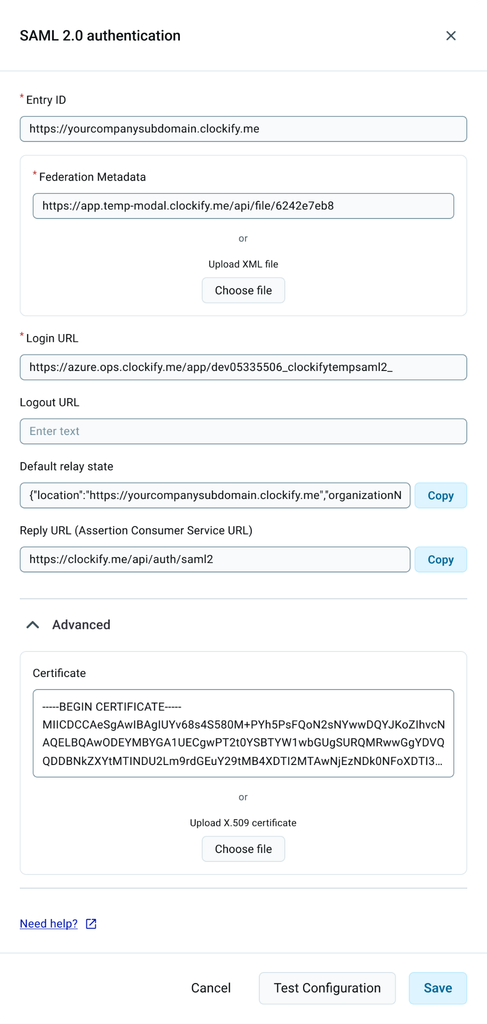
ID da entidade: Aqui é onde você insere o endereço do seu subdomínio, que no nosso caso é https://yourcompanysubdomain.clockify.me/
Metadados de federação: No Microsoft Entra, encontre a URL de metadados de federação do aplicativo em Certificados SAML e, em seguida, copie e cole no Clockify
URL de Login: No Microsoft Entra, encontre a URL de login na seção Configurar Clockify e, em seguida, copie e cole no Clockify
Sua tela deverá ficar assim:
Após inserir todos os dados necessários, você pode optar por verificar sua configuração clicando no botão Testar configuração. Essa ação garante a precisão das informações fornecidas. Se tudo estiver correto, o botão Testar configuração será substituído pelo botão Concluir configuração.
Clique em Concluir configuração e ative o Login com SAML 2.0 (e opcionalmente desative o Login com e-mail) na seção Configuração de login.
6º Passo: Atribuir aplicativo no Microsoft Entra
Navegue até Usuários e grupos na barra lateral (onde você escolhe quais usuários da sua conta do Entra poderão acessar o Clockify)
Clique em Adicionar usuário/grupo
Em Usuários e grupos, escolha os usuários desejados
ou, se estiver usando um dos servidores regionais, você deve adicionar uma das URLs regionais.
Então, role para baixo e na seção Atribuições marque Permitir o acesso de todos os integrantes da sua organização. Clique em Salvar para concluir a ação.
Você deve ver uma tela assim:
3º Passo: Adicione configuração de SSO ao Clockify
Em seguida, no Clockify, na página Configurações do espaço de trabalho > Segurança onde você criou seu subdomínio:
Clique em Adicionar na opção Configuração de SSO
Escolha OAuth 2.0 como tipo de autenticação
Escolha Okta como modelo de IdP
Clique em Avançar
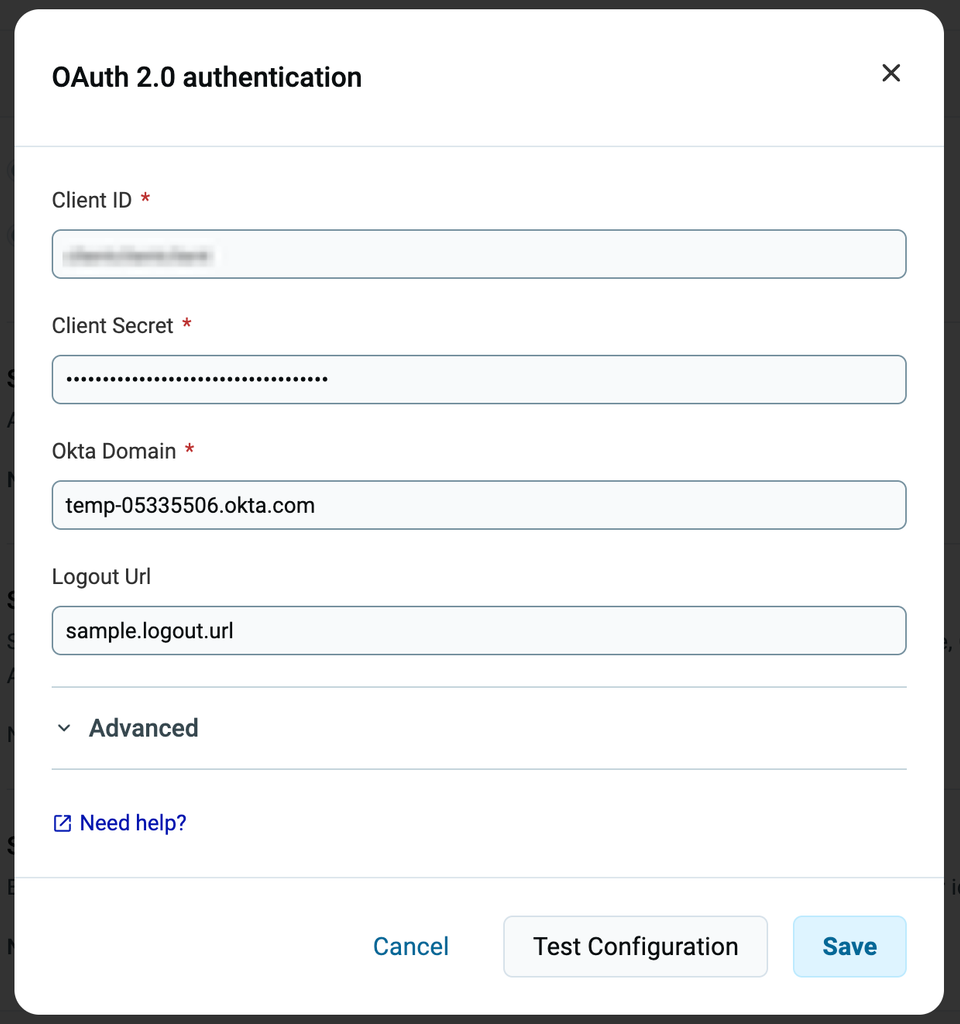
No formulário de Autenticação OAuth 2.0 (OIDC), insira as seguintes informações:
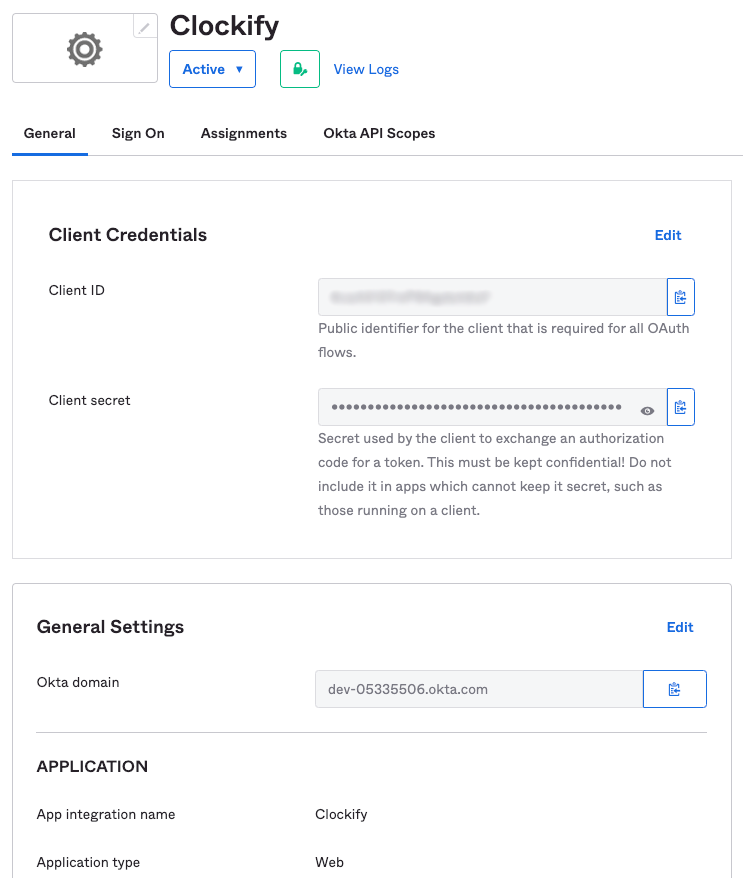
ID do cliente: Gerado no Okta na etapa anterior; copie-o da seção Credenciais do cliente
Chave secreta do cliente: O mesmo que ID do cliente; copie da seção Credenciais do cliente
Domínio Okta: No Okta, copie-o a partir de Configurações Gerais (General Settings), no campo Domínio Okta (Okta domain). (Observação: insira apenas o nome do domínio; por exemplo: nome_do_dominio.okta.com, em vez de https://nome_do_dominio.okta.com)
URL de Logout: Opcionalmente, adicione uma URL de logout para configurar o redirecionamento após sair
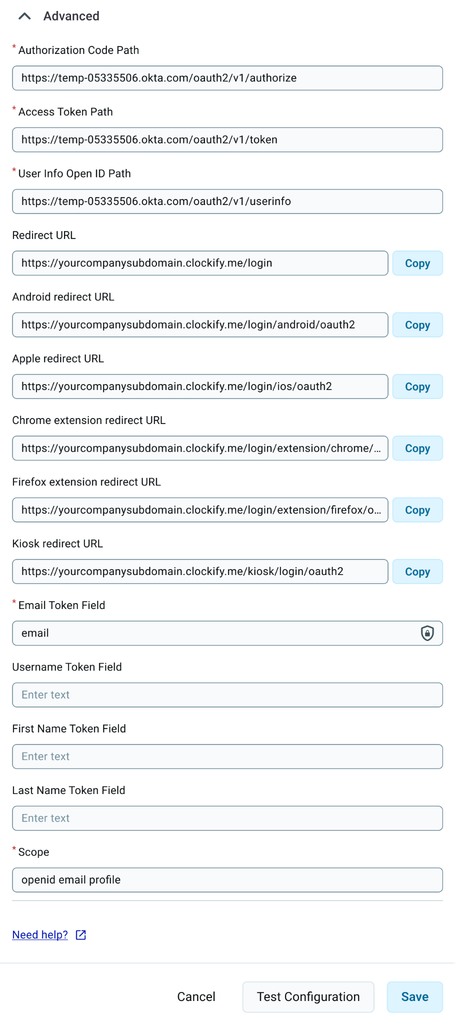
A seção Avançado é pré-preenchida (gerada automaticamente)
A tela deve ser semelhante a esta:
e
4º Passo: Atribuir o aplicativo no Okta
Em Okta
Navegue até Aplicativos
Escolha Clockify
Na aba Atribuições clique em Atribuir
Escolha Atribuir a Pessoas/Grupos dependendo de quem em sua conta Okta você gostaria de permitir o acesso ao Clockify
Após inserir todos os dados necessários no Clockify, você pode optar por verificar sua configuração clicando no botão Testar configuração. Essa ação garante a precisão das informações fornecidas. Se tudo estiver correto, o botão Testar configuração será substituído pelo botão Concluir configuração.
Clique em Concluir configuração para finalizar o processo e ativar o Login com OAuth 2.0 na seção Configuração de login. Opcionalmente, desative o Login com e-mail.
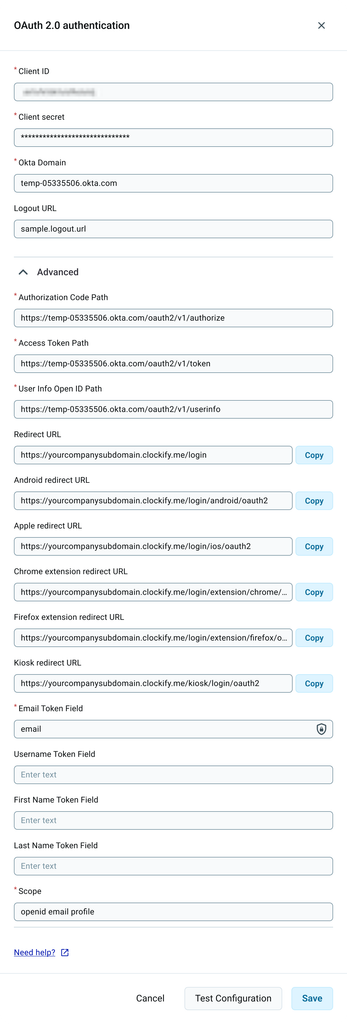
Finalmente, sua tela no Clockify deve se parecer com isto:
E é isso! Agora você e os usuários do seu espaço de trabalho podem fazer login no seu espaço de trabalho com o OAuth 2.0 (OIDC).